Mostrando las entradas para la consulta ciberespionaje ordenadas por fecha. Ordenar por relevancia Mostrar todas las entradas

lunes, 13 de julio de 2026

Alerta Global: 18 agencias de inteligencia exponen la campaña rusa para infiltrar infraestructuras críticas a través de routers vulnerables

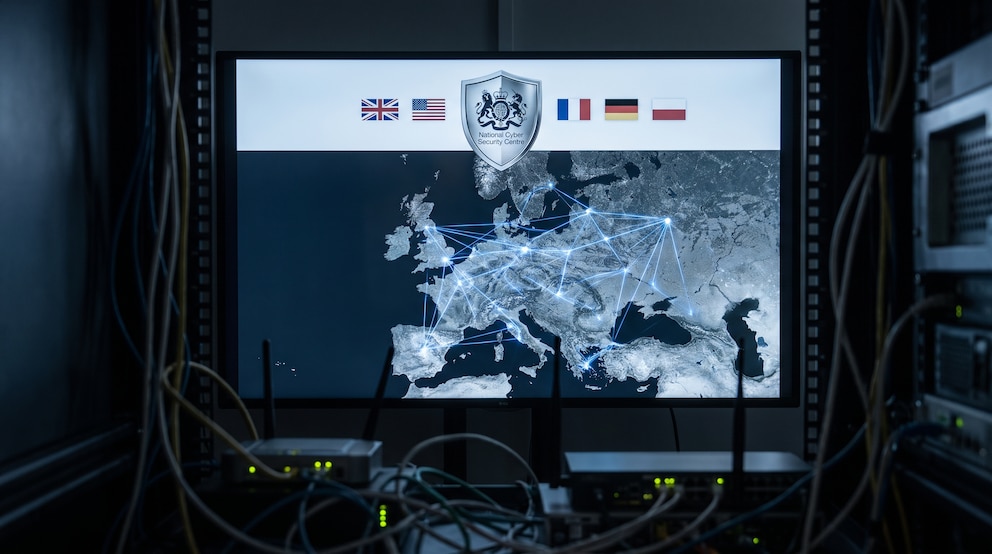
En una de las acciones coordinadas de ciberseguridad más amplias de la historia reciente, un bloque de 18 agencias de inteligencia y ciberdefensa pertenecientes a 12 países occidentales ha emitido una alerta conjunta urgente. El aviso exige a los operadores de infraestructuras nacionales críticas (CNI) blindar sus redes de inmediato frente a una campaña de espionaje y sabotaje digital a gran escala orquestada por el Servicio de Seguridad Federal de Rusia (FSB).
Visto en Infobae
"La advertencia, publicada por el National Cyber Security Centre del Reino Unido, coincide con la atribución formal a Rusia del ataque de diciembre de 2025 contra la red eléctrica de Polonia. Según las autoridades británicas y los Estados miembros de la Unión Europea, esa operación fue obra del Centro 16 del FSB y, de haber tenido éxito, podría haber dejado sin suministro a 500.000 civiles" (Infobae).

La coalición internacional que firma esta advertencia sin precedentes está compuesta por los siguientes 12 países y sus respectivas 18 agencias de seguridad

  • Estados Unidos (4 agencias): La Agencia de Seguridad Nacional (NSA), la Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA), la Oficina Federal de Investigación (FBI) y el Centro de Ciberdelincuencia del Departamento de Defensa (DC3).
  • Reino Unido (1 agencia): El Centro Nacional de Ciberseguridad del Reino Unido (NCSC-UK), que colidera la iniciativa.
  • Estonia (2 agencias): El Servicio de Inteligencia Exterior de Estonia (EFIS) y la Autoridad de Sistemas de Información de Estonia (RIA).
  • Finlandia (2 agencias): La Inteligencia de Defensa de Finlandia (FDI) y el Servicio de Inteligencia y Seguridad de Finlandia (SUPO).
  • Italia (2 agencias): La Agencia de Información y Seguridad Exterior (AISE) y la Agencia de Información y Seguridad Interior (AISI).
  • Canadá (1 agencia): El Centro Canadiense de Ciberseguridad (Cyber Centre / CSE).
  • Australia (1 agencia): El Centro de Ciberseguridad de la Dirección de Señales de Australia (ASD's ACSC).
  • Nueva Zelanda (1 agencia): El Centro Nacional de Ciberseguridad de Nueva Zelanda (NCSC-NZ).
  • Francia (1 agencia): La Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI).
  • Polonia (1 agencia): El Servicio de Contrainteligencia Militar de Polonia (SKW).
  • República Checa (1 agencia): La Agencia Nacional de Seguridad Cibernética y de la Información (NÚKIB).
  • Dinamarca (1 agencia): El Servicio de Inteligencia de Defensa de Dinamarca (DDIS).
  • Suecia (1 agencia): El Centro Nacional de Ciberseguridad de Suecia (NCSC-SE).

La advertencia no es teórica. Coincide con la atribución formal a Rusia de un ataque ejecutado en diciembre de 2025 contra la red eléctrica de Polonia. Según las autoridades internacionales, dicha operación estuvo a punto de dejar sin electricidad a más de 500.000 civiles en pleno invierno, demostrando el impacto devastador que pueden tener estas incursiones digitales en el mundo físico.

El Objetivo: Los "Guardianes Invisibles" de la Red

La campaña maliciosa está siendo ejecutada por el Centro 16 del FSB, una unidad de ciberespionaje ampliamente conocida en la comunidad de seguridad bajo alias como Berserk Bear, Energetic Bear, Dragonfly, Crouching Yeti, Ghost Blizzard o Static Tundra.
lunes, 13 de abril de 2026

Rusia intensificó y diversificó su campaña de operaciones híbridas contra Europa

Las tácticas híbridas del Kremlin para desestabilizar a Europa: intermediarios desechables, cables submarinos y urnas manipuladas

Un informe del Soufan Center documenta sabotajes, interferencia electoral y espionaje en seis países entre 2022 y 2025. El objetivo: desgastar a Occidente sin disparar un tiro
Publicado por Infobae

Reporte, visto en The Soufan Center
Rusia intensificó y diversificó su campaña de operaciones híbridas contra Europa entre febrero de 2022 y diciembre de 2025, registrando al menos 255 incidentes en seis países que van desde sabotajes físicos y espionaje hasta interferencia electoral y desinformación masiva, según un informe publicado en marzo de 2026 por el Soufan Center.

El reporte, titulado Priming, Destabilizing, Coercing: Russian Hybrid Tactics in Europe 2022-2025 (Preparación, desestabilización, coacción: tácticas híbridas rusas en Europa 2022-2025), fue elaborado por cuatro investigadores —Clara Broekaert, Nikkie Lyubarsky, Colin Clarke y Joseph Shelzi— y se basa en una base de datos de código abierto de incidentes híbridos, así como en 22 entrevistas con expertos de gobiernos, servicios de inteligencia, academia y sociedad civil.

El informe identifica como hilo conductor de toda la campaña rusa lo que denomina “asimetría de costos”: operaciones baratas, a menudo negables y escalables para Moscú, cuyos costos son absorbidos casi enteramente por los países objetivo...


Reporte, visto en The Soufan Center

Post relacionados
---.---


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

jueves, 4 de septiembre de 2025

Vendían videograbaciones privadas extraídas de cámaras hogareñas

Una web ofrecía videos pornográficos robados de más de 2.000 de cámaras de vigilancia de hogares

Las grabaciones privadas extraídas de dispositivos instalados en países como Francia, Alemania, Rusia, Ucrania, México y Argentina estaban alojadas en un servidor de Tonga.
Publicado por Infobae.


Tapa indiscretos
Foto: "Tapa indiscretos" de Jorge S. King ©Todos los derechos reservados
Una web con miles de grabaciones, principalmente de contenido pornográfico robado de más de 2.000 cámaras de seguridad en hogares, salones de belleza y consultorios médicos de varios países, fue descubierta este jueves por el centro de ciberseguridad de la empresa italiana VarGroup, según informó el centro de ciberseguridad Yarix. El sitio estaba disponible en la web abierta y era “fácilmente accesible a través de motores de búsqueda comunes”.

Según Yarix, cualquier usuario podía visualizar extractos cortos de las grabaciones de manera gratuita y acceder a la transmisión completa de las cámaras mediante la compra de diferentes planes de pago, que variaban entre 20 y 575 dólares por cámara según la popularidad y el número de visualizaciones de los vídeos. El portal ofrecía incluso control remoto sobre los dispositivos comprometidos y estaba activo al menos desde diciembre de 2024...


El tema no es nuevo, sin embargo aún hay quienes se preguntan ¿utilizan los ciberdelincuentes las cámaras de nuestro laptop, celulares y cámaras de vigilancia en nuestros hogares y negocios para espiarnos?.

¿Realmente hace falta hacernos esa pregunta? cuando sabemos que es un hecho habitual, que hay muchos antecedentes denunciados. Recuerden, la webcam, esa ciberespía que tenemos en nuestra casa, negocio y/o dispositivos pueden estar al servicio de otros, sin dudas.

viernes, 1 de agosto de 2025

Microsoft advirtió sobre una campaña de ciberespionaje masivo en Moscú

Microsoft Threat Intelligence ha informado en su blog que descubierto una campaña de ciberespionaje del actor estatal ruso, al que rastrearon como Secret Blizzard, que ha estado atacando embajadas ubicadas en Moscú utilizando una posición de adversario en el medio (AiTM) para desplegar su malware personalizado ApolloShadow. ApolloShadow tiene la capacidad de instalar un certificado raíz de confianza para engañar a los dispositivos y hacerlos confiar en sitios controlados por actores maliciosos, lo que permite a Secret Blizzard mantener la persistencia en dispositivos diplomáticos, probablemente para recopilar inteligencia.

Visto en arsTechnica
Esta campaña, que lleva activa al menos desde 2024, representa un alto riesgo para las embajadas extranjeras, las entidades diplomáticas y otras organizaciones sensibles que operan en Moscú, en particular para aquellas entidades que dependen de proveedores de internet locales.

Si bien previamente se evaluó con baja certeza que el actor realiza actividades de ciberespionaje dentro de las fronteras rusas contra entidades nacionales y extranjeras, esta es la primera vez que pueden confirmar que tiene la capacidad de hacerlo a nivel de Proveedor de Servicios de Internet (ISP). Esto significa que el personal diplomático que utiliza ISP locales o servicios de telecomunicaciones en Rusia es muy probablemente blanco de la posición AiTM de Secret Blizzard dentro de dichos servicios.

El blog ofrece orientación sobre cómo las organizaciones pueden protegerse contra la campaña Ai™ ApolloShadow de Secret Blizzard, incluyendo forzar o enrutar todo el tráfico a través de un túnel cifrado hacia una red confiable o usar un proveedor alternativo (como una conexión satelital) alojado en un país que no controla ni influye en la infraestructura del proveedor. El blog también proporciona información adicional sobre defensa de red, como recomendaciones, indicadores de compromiso (IOC) y detalles de detección.

miércoles, 30 de julio de 2025

Advierten actividades de interferencia cibernética y desinformación que se sirve y afecta a la nube de Microsoft

El Reino Unido denunció que la inteligencia militar de Rusia está detrás de un nuevo virus para hackear la nube de Microsoft

Londres identificó una sofisticada herramienta de espionaje digital llamada “Authentic Antics”
Publicado por Infobae

El gobierno británico volvió a encender las alarmas sobre la actividad del espionaje ruso. Esta vez, lo hizo al atribuir formalmente una herramienta de ciberespionaje —recién identificada— al GRU, la temida inteligencia militar de Moscú.

Russian GRU logo. Visto en uk.news.yahoo.com
Se trata de un malware bautizado como AUTHENTIC ANTICS, que, según el Centro Nacional de Seguridad Cibernética (NCSC) del Reino Unido, fue utilizado por el grupo APT 28, también conocido como Fancy Bear, Forest Blizzard o Blue Delta en otros informes internacionales. Este grupo opera bajo la Unidad Militar 26165 del GRU, uno de los brazos más activos y sofisticados del aparato cibernético ruso.

La revelación vino acompañada de un paquete de sanciones contra tres unidades del GRU (las 26165, 29155 y 74455) y 18 agentes identificados. ¿El motivo? Actividades de interferencia cibernética y desinformación que, según Londres, tienen como objetivo apoyar los intereses militares y geopolíticos del Kremlin.

El malware en cuestión no es menor. Fue diseñado para mantenerse oculto dentro de sistemas que usan servicios en la nube de Microsoft, robando credenciales y tokens de autenticación. Lo que hace es mostrar, cada tanto, una falsa pantalla de inicio de sesión para que el usuario entregue sus datos sin darse cuenta. Luego, esos datos son enviados desde la misma casilla de correo de la víctima a cuentas secretas controladas por los atacantes. Todo, sin dejar rastros visibles en la carpeta de “Enviados”.

El gobierno británico volvió a encender las alarmas sobre la actividad del espionaje ruso. Esta vez, lo hizo al atribuir formalmente una herramienta de ciberespionaje —recién identificada— al GRU, la temida inteligencia militar de Moscú.

jueves, 24 de julio de 2025

MagisTV: El Lado Oscuro del Streaming Pirata y sus Riesgos Ocultos

A primera vista, MagisTV parece una oferta irresistible con acceso ilimitado a televisión en vivo, estrenos de cine, series populares y eventos deportivos exclusivos por una fracción del costo de los servicios legales. Sin embargo, detrás de esta fachada de bajo precio se esconde un entramado de piratería, riesgos de seguridad informática y consecuencias legales que los usuarios a menudo ignoran. Este artículo desglosa el funcionamiento de esta plataforma, los peligros que representa y las medidas que se están tomando para combatirla.

¿Qué es MagisTV y cómo funciona?

Imagen de archivo
MagisTV ofrece contenidos a través de una aplicación (app) para Android, que opera bajo el modelo de IPTV (Televisión por Protocolo de Internet), una tecnología que permite la transmisión de señales de televisión a través de redes de banda ancha. Si bien la tecnología IPTV es legítima y utilizada por muchas empresas de telecomunicaciones, el modelo de MagisTV se basa en la piratería: retransmite contenido protegido por derechos de autor sin poseer las licencias ni la autorización de los creadores.

La aplicación obtiene las señales de servicios de streaming legítimos y las empaqueta en una interfaz amigable, imitando la experiencia de plataformas como Netflix, Disney o HBO Max, pero sin respetar los acuerdos de distribución ni pagar por los derechos correspondientes.

Para acceder a ella, los usuarios deben seguir un proceso que ya enciende las primeras alarmas:
  1. Descarga No Oficial: La aplicación no está disponible en tiendas oficiales como Google Play Store o App Store. Los interesados deben descargar el archivo de instalación (APK) desde sitios web de terceros, exponiéndose desde el primer momento a amenazas de ciberseguridad que incluyen malware, ciberespionaje, que roben sus datos bancarios, etc..
  2. Suscripción Informal: Una vez instalada, la app requiere el pago de una suscripción. Este proceso se realiza a través de canales informales, como WhatsApp Business, donde un "distribuidor" recibe el pago y entrega las credenciales de acceso.
El Atractivo Engañoso: Un modelo de negocio ilegal

El principal "gancho" de MagisTV es su precio. Con tarifas que rondan los nueve dólares mensuales, promete un catálogo que de otro modo costaría varias veces más. Sin embargo, este modelo de negocio es completamente insostenible y controversial, ya que se basa en la monetización de contenido robado.

Las actividades ilícitas de la plataforma no han pasado desapercibidas. Autoridades en varios países, como Argentina y Ecuador, han ordenado a los proveedores de internet bloquear el acceso a MagisTV. Como respuesta, sus desarrolladores han recurrido a tácticas evasivas, como cambiar el nombre de la aplicación a Flujo TV, en un intento por eludir las restricciones y mantener viva su operación ilegal.

Un dato revelador es que, según análisis técnicos, no existe una diferencia real entre las cuentas "gratuitas" y las de "pago". La suscripción parece ser simplemente una estrategia para captar dinero de usuarios incautos, ya que la descompilación de ambos tipos de APKs ha demostrado que los agujeros de seguridad y el acceso al contenido son idénticos.

Los Peligros Ocultos: Más allá de la piratería

El riesgo más grave de usar MagisTV no es solo legal, sino también digital. Al instalar software de fuentes no verificadas, los usuarios abren una puerta a múltiples amenazas cibernéticas.

miércoles, 25 de junio de 2025

Irán mantendría capacidades cibernéticas, una amenaza seria y plausible para Argentina

Según informó recientemente Forbes, EE.UU. e Israel deberían prepararse para ciberataques iraníes destructivos. Un ex-agente de inteligencia del ejército israelí advirtió sobre las capacidades cibernéticas de Irán, y señaló que a largo plazo, Irán podría recurrir a ciberataques.

Imagen de archivo
Según Sanaz Yashar, un ex oficial de inteligencia en Israel que huyó de Irán cuando era adolescente y ahora dirige una empresa emergente de ciberseguridad, el programa cibernético de Irán se extiende a través de tres agencias diferentes: el Cuerpo de la Guardia Revolucionaria Islámica (CGRI), el Ministerio de Inteligencia y el Ministerio de Defensa.

"Yashar espera que las unidades ofensivas cibernéticas de Irán respondan pronto con operaciones “rápidas y sucias”, que serán disruptivas pero no catastróficas. A largo plazo, “habrá inversión en capacidades cibernéticas destructivas” porque son “impactantes y negables”, agregó Yashar. El domingo, el DHS advirtió sobre un mayor riesgo de ciberataques, ya sea de grupos hacktivistas amigos de Irán o del propio régimen iraní" (Forbes).

Según los analistas, "se debate la magnitud de la amenaza digital que representa Irán". La fuente de CISA afirmó que Irán no se consideraba una ciberamenaza grave al nivel de China o Rusia. Otros expertos coinciden. John Hultquist, analista jefe del Grupo de Inteligencia de Amenazas de Google, escribió en LinkedIn el fin de semana que el principal objetivo de Irán en su ciberguerra es psicológico. "Existe un riesgo real y práctico para las empresas, pero es importante que no sobredimensionemos la amenaza y les demos la victoria que buscan".

Sin embargo existen opiniones que señalan que Irán ha consolidado sus capacidades cibernéticas ofensivas, convirtiéndolas en una herramienta de proyección de poder asimétrica y un pilar importante de su estrategia de seguridad nacional.

Con un historial de ataques disruptivos, espionaje a gran escala y sofisticadas campañas de desinformación, la República Islámica representa una amenaza tangible y persistente para Estados Unidos, Israel y sus aliados, una categoría en la que el actual gobierno de Argentina se ha posicionado de manera prominente.

lunes, 26 de septiembre de 2022

Le otorgan la nacionalidad rusa a Edward Snowden

Es noticia, el presidente ruso, Vladimir Putin, le otorgó por decreto la nacionalidad rusa a Edward Snowden, exempleado de la Agencia de Seguridad Nacional (NSA) estadounidense y refugiado en Rusia desde 2013 tras abandonar Estados Unidos.

Tras conocerse la noticia, el Gobierno de Estados Unidos insistió en que Snowden, de 39 años, debe ser extraditado y someterse a la Justicia estadounidense, aunque haya adquirido la ciudadanía rusa.

Edward Snowden
En junio de 2013, a través de los periódicos The Guardian y The Washington Post, Snowden hizo públicos documentos clasificados como alto secreto sobre varios programas de la NSA, incluyendo los programas de vigilancia masiva PRISM y XKeyscore.

Snowden es responsable de haber filtrado a la prensa decenas de miles de documentos que prueban la amplitud de la vigilancia electrónica practicada por los servicios de seguridad estadounidenses. Esas filtraciones provocaron fuertes tensiones entre Estados Unidos y sus aliados.

En su momento era parte del complejo público-privado de espionaje, inició su carrera en inteligencia trabajando para el gobierno pero en 2009 pasó al sector privado, donde fue eventualmente contratado por una consultora llamada Booz Allen Hamilton (BAH) que operaba como contratista de la Agencia de Seguridad Nacional (NSA, por sus siglas in inglés).

Se trató de una filtración de información al mejor estilo WikiLeaks pero de mayor calibre, reveló la existencia de Prism, un programa secreto de ciberespionaje que partió de una ley creada en 2007 durante la presidencia de George Bush y que se aprobó al año siguiente del atentado del 11-S.

martes, 18 de enero de 2022

Escala el conflicto en el este de Europa

Sube la temperatura a pesar del invierno en Ucrania y el Este de Europa. La ciberguerra en Ucrania se hace sentir, se informa de un ciberataque masivo que deja inoperativos varios sitios webs del Gobierno de Ucrania.

Ucrania culpó a Rusia por el hackeo que afectó sitios web de su gobierno, alegando que Moscú está involucrada en una creciente “guerra híbrida” en su contra.

"Oleh Derevianko, experto en seguridad cibernética en Kiev, dijo a The Associated Press que los hackers penetraron las redes gubernamentales a través de un proveedor de software compartido en un ataque a la cadena de suministro similar al caso de ciberespionaje ruso SolarWinds 2020 que tuvo como blanco el gobierno de Estados Unidos" (La Nación / AP).

Tras una semana de conversaciones fallidas para destrabar la crisis con Occidente por la seguridad de Ucrania, Rusia describió el domingo a la OTAN como una “herramienta de confrontación”, mientras desde el gobierno de Kiev acusó a Moscú de un masivo ciberataque a las oficinas del gobierno.

Visto en Youtube, vía DW Español

El vocero del gobierno ruso, Dimitri Peskov, en una entrevista con CNN, advirtió que la tensión entre el Kremlin y la Alianza Atlántica se está acercando a una “línea roja” debido al apoyo militar de Occidente a Ucrania. Peskov negó cualquier intención de invadir territorio ucraniano, una acusación que calificó como “una locura”, y consideró necesario mantener tropas cerca de la frontera porque Rusia “no puede tolerar” que la OTAN “se abra paso gradualmente” en Ucrania.

Rusia exige que la OTAN prohíba la incorporación de Ucrania y otros Estados de la antigua Unión Soviética a las filas de la Alianza Atlántica y que haga retroceder sus fuerzas a las posiciones que ocupaban en 1997.

Paralelamente, Rusia y Bielorrusia inician maniobras militares. Son ejercicios de combate por la agravación de la situación político-militar y el aumento de tensiones en Europa, según se informó en Minsk.

"Los próximos ejercicios de preparación y de combate se realizan debido a la agravación de la situación político-militar en el mundo y al aumento continuo de las tensiones en Europa, sobre todo en las fronteras oeste y sur de Bielorrusia", dijo el Ministerio de Defensa bielorruso en un comunicado.

Bielorrusia limita con Polonia, Lituania y Letonia, miembros de la OTAN y adversarios de Rusia, como también lo es Ucrania.

Está pasando lo mismo que pasó cuando la toma de Crimea por los rusos. Todos los países de la antigua URSS que se pasaron y se quieren pasar a la OTAN, están en máxima alerta. En Polonia están muy activas milicias civiles que se han venido armando desde hace años en prevención a la posible invasión rusa.

En 2014, "en respuesta a una revolución pro occidental en Ucrania", Rusia anexionó la península ucraniana de Crimea y es en gran parte considerada un apoyo militar de los separatistas prorrusos del este de Ucrania, escenario de una guerra desde hace ocho años.

Suecia no descarta un ataque y mueve tropas al Mar Báltico, reforzó su contingente en la isla de Gotland, tras el fracaso de las negociaciones para evitar una guerra en Ucrania. Suecia, miembro de la Unión Europea pero no de la OTAN (aunque crece el debate en el país para adherirse a la Alianza Atlántica), reforzó durante el fin de semana su contingente militar en la isla de Gotland, una especie de portaaviones natural plantado en el centro del Mar Báltico.

Visto en Youtube, vía Euronews (en español)

Alemania y el Reino Unido realizaron declaraciones en apoyo al Gobierno ucraniano. "La ministra alemana de Relaciones Exteriores, Annalena Baerbock, afirmó el lunes en Kiev que Alemania hará todo lo posible para garantizar la seguridad de Ucrania, al tiempo que reiteró su deseo de mantener un “diálogo serio” con Rusia. Por su parte, el ministro de Defensa del Reino Unido, Ben Wallace, anunció este lunes en el Parlamento un acuerdo para proveer a Ucrania de nuevo armamento para incrementar su “capacidad defensiva”." (Infobae / AFP y EFE)

Trascendió que en medio de las tensiones militares, Rusia evacuó lentamente su embajada y un consulado en Ucrania. Aunque el Kremlin negó la información y afirmó que su representación en Kiev estaba “operando como de costumbre”.


Post relacionados:
Más información sobre la Guerra Rusia-Ucrania en éste blog.

___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

lunes, 7 de septiembre de 2020

Ciberseguridad: Cuidarse es una prioridad

Malware plantado
Imagen: captura de pantalla de ©Universal Pictures.
Post relacionado: 
La ficción a veces es real
No sólo el SARS-Cov-2 está produciendo graves problemas económicos, también el malware tipo ranzomware lo hace. En julio, en el Informe de Tendencias de Vulnerabilidad y Amenazas 2020 de Skybox Security se señaló que ha habido un aumento del 72% en nuevas muestras. "El aumento se produjo cuando un gran número de organizaciones pasaron a trabajar a distancia mientras el mundo se enfrentaba a la pandemia".

En éstos días, más aún, utilizar Internet para consultar su cuenta bancaria o realizar compras tiene sus riesgos asociados. Argentina es uno de los países que más ataques cibernéticos recibe en la región, y la modalidad más repetida es el phishing, una técnica que utiliza links y formularios falsos para robar información. El home banking un blanco preferido por ciberdelincuentes pero no es el único, entre otras amenazas crece el criptojacking, la vulneración de un ordenador, smartphone o red de equipos, no para acceder a datos, sino para minar criptomonedas secuestrando recursos de otros. 

En internet estamos en un escenario complejo donde abundan los riesgos y las amenazas persistentes.

¿Qué hacer para resguardarse?, lo básico es instalar una suite de seguridad que incluya módulos como antivirus, firewall, anti-spyware y otros varios complementos en su equipo, y mantener todo actualizado. 

En lo personal sugiero que busque sistemas integrados de seguridad con altos niveles de confiabilidad. También un buen navegador que le permita establecer un "modo banca" que aísle su sesión en un espacio protegido que evite que los crackers utilicen keyloggers para robar su contraseña o número de cuenta, y pueda estar seguro que sus transacciones financieras y sus actividades no sean rastreadas.

Pero lo que instale para la ciberseguridad de sus equipos, información y comunicaciones debe necesariamente ser complementado con actitud y criterio. Se debe ser consiente que la ciberseguridad es una prioridad, aprender del tema y estar bien informado, con calidad en oportunidad.

No caiga en la soberbia posición de los que creen en el "a mi no me va a pasar", en ellos la seguridad es un espejismo. Ellos se creen seguros y descartan cualquier posibilidad en base a una sensación que le brinda el no ser parte de la estadística. Los hechos demuestran que apoyarse plenamente es esa falsa sensación de seguridad es hasta perniciosa, pues relaja hasta los sentidos de autoprotección. Les va muy feo cuando les toca ser víctimas.

Recuerde, cualquiera puede ser víctima del ciberespionaje, y que no sólo los delincuentes realizan operaciones de inteligencia, en los países con altos niveles de corrupción, el gobierno espía a sus ciudadanos.

Desde hace años "el uso de tecnologías intrusivas de vigilancia ha tenido un impacto dramático sobre el derecho a la libertad de expresión, el derecho a la privacidad y el derecho de asociación a lo largo y ancho del mundo. Mediante el uso de tecnologías avanzadas que permiten rastrear, monitorear y espiar las comunicaciones y actividades de los ciudadanos, los gobiernos poseen la capacidad de leer comunicaciones privadas (desde e-mails hasta llamadas de Skype) e inclusive encender la cámara y el micrófono de tu computadora sin que tú te enteres jamás" (Hipertextual).

Los gobiernos alrededor del mundo recurren cada vez más a las redes sociales para manipular elecciones y monitorear a sus ciudadanos, en una tendencia preocupante para la democracia, según un informe publicado a finales del año pasado por la organización Freedom House.

Un simple sms, o una foto, o una imagen animada enviada por su mejor y más confiable amigo por e-mail o mensajería (Messenger, WhatsApp, Telegram, etc.) puede servir para que alguien tome el control de tus equipos, dispositivos móviles o smartphone y realizar un seguimiento de cualquiera. No pocos gobiernos ha adquirido a Pegasus, un 'software' malicioso diseñado por una compañía de Israel para recabar información de teléfonos móviles.

Las redes sociales se han transformado en una plataforma extremadamente útil y económica para las operaciones de influencia maligna por parte de actores extranjeros y nacionales por igual. Además de facilitar la difusión de propaganda y desinformación durante los períodos electorales, las plataformas de redes sociales han permitido la recopilación y el análisis de grandes cantidades de datos sobre poblaciones enteras.

Los gobiernos más represivos están adquiriendo herramientas de vigilancia de redes sociales que emplean inteligencia artificial para identificar amenazas percibidas y silenciar expresiones indeseables. 

La vigilancia masiva sofisticada que alguna vez fue posible solo para las principales agencias de inteligencia del mundo ahora es asequible para una gama mucho más amplia de estados.

En las "democracias", este monitoreo masivo se está extendiendo a través de las agencias gubernamentales y se está utilizando para nuevos propósitos sin las garantías adecuadas. El resultado es un fuerte aumento global en el abuso de las libertades civiles y la reducción del espacio en línea para el activismo cívico.

Sin dudas, como están las cosas en el mundo, cuidarse es una prioridad.-


Posts Relacionados:
#CyberSecurity #CyberEspionage #CyberCrime #Malware #Ransomware #Meddling #PersonalInformation #DataPrivacy #Security #News

___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

jueves, 21 de mayo de 2020

La otra pandemia, los ciberataques a los sistemas médicos y teletrabajadores

Desde fines de febrero se vienen informando sobre ciberataques a sistemas informáticos de los hospitales, entre lo más habitual en esos ataques está el uso de malware tipo ransomware (secuestrador de datos). Un problema mundial, en general todo comienza con un engaño, un envío de información adjunta en correos electrónicos.

Visto en Una al día / Hispasec. 
Un caso resonante fue el ataque a hospitales españoles en el mes de marzo próximo pasado, fue detectado por la Policía Nacional "tratando de colarse como información adjunta en correos electrónicos de sanitarios. Disfrazado de “información sobre la Covid-19”, pretendía “romper” el sistema informático de los centros médicos en plena crisis sanitaria". En estos casos se utilizó el Netwalker que introduce un código malicioso en el explorador del sistema informático para que los antivirus sean incapaces de detectarlo y eliminarlo.

El nombre del documento adjunto en los correos que se enviaban era CORONAVIRUS_COVID-19.vbs. Cuando algún receptor hacía clic en el documento, se ejecutaba, y el malware encriptaba los archivos. Luego se leía un anuncio como “Hey! Tus documentos han sido encriptados por Netwalker”. Y surgían las instrucciones para realizar el pago del rescate en la dark web con alguna criptomoneda.

El 12 de marzo hubo un ataque contra una organización sanitaria en Illinois (Estados Unidos), Champaign Urbana Public Health District, que les bloqueó la página web y debieron crear una alternativa. Este ransomware fue encontrado también en febrero en un ciberataque contra Toll Group, una empresa australiana de logística.

Los investigadores de seguridad advierten que el paso de millones de personas al teletrabajo ha desatado una cantidad sin precedente de ataques que buscan engañar a la gente para que entregue sus contraseñas:
"Nunca habíamos visto algo parecido", dijo Sherrod DeGrippo, jefa de investigación de amenazas para la firma de seguridad Proofpoint.
"Estamos viendo campañas con volúmenes de hasta cientos de miles de mensajes que se están aprovechando del coronavirus".
La pandemia ha creado la tormenta perfecta para los ciberataques, con millones de personas trabajando en circunstancias poco conocidas y menos seguras, que a la vez están ansiosas por información sobre el virus y las nuevas políticas organizacionales que están siendo implementadas.
Esto abre una nueva vía para actores maliciosos que usan correos electrónicos fraudulentos (phishing) u otras estrategias para obtener acceso a información sensible. nicos
"Cuando alguien está trabajando desde casa tiene un perfil de amenaza similar a si lo hace desde un aeropuerto o un Starbucks, simplemente no tienes la misma protección que podrías tener en el lugar de trabajo", dijo DeGrippo. (AFP).
Tom Pendergast, de la firma de seguridad y privacidad MediaPRO, dijo que muchos de los millones de personas que se adaptan al nuevo escenario están poco preparadas para el teletrabajo.
"Una cosa es que la gente esté trabajando remotamente con equipo que no ha sido configurado apropiadamente", dijo Pendergast. "Es diferente para la gente que no ha tenido esa experiencia" anteriormente. (AFP).
Se informó de "varias campañas de Phishing que intentan suplantar la imagen de la OMS (Organización Mundial de la Salud) y otras instituciones, buscando engañar a usuarios para robarles sus datos haciéndoles creer por ejemplo que iban a someterse a un test rápido del Covid-19. O que el estado iba a darles una ayuda de 350 - 700 euros".

El potencial que ocurran ciberataques que produzcan graves daños y pérdidas de información valiosa ha multiplicado las advertencias a reforzar la vigilancia.

El Departamento de Seguridad Nacional de Estados Unidos (DHS) también emitió una alerta, en marzo de éste año, advirtiendo que la pandemia de coronavirus ha incrementado las amenazas y que los ciberatacantes "podrían enviar correos electrónicos con mensajes adjuntos maliciosos o enlaces a páginas web fraudulentas para hacer que sus víctimas revelen información sensible".

En los últimos meses el ciberespionaje a médicos y técnicos relacionados con la vigilancia epidemiológica y el desarrollo de tratamientos, procedimientos, medicamentos y vacunas se ha incrementado, según han informado en foros que tratan temas de ciberseguridad. Advierten que gobiernos, servicios y el cibercrimen pueden estar detrás de éstas actividades de espionaje.

El teletrabajo ha provocado una oleada de videollamadas. Muchas de las apps que se utilizan son un magnífico campo de ataque para los ciberdelincuentes si no se toman una serie de medidas. Los equipos de respuestas a incidentes publican recomendaciones de ciberseguridad.

Visto en Youtube, vía DW Español

En éstos días se ha informado sobre Ramsay: el malware que se aprovecha de las redes aisladas para realizar labores de ciberespionaje, "fue descubierto por los investigadores de ESET, es un malware utilizado para extraer y recolectar documentos con información confidencial y es capaz de operar aprovechándose de las redes aisladas".

Las redes aisladas son sistemas informáticos físicamente aislados de redes que no sean seguras. Es una medida clásica en entornos críticos, de alta seguridad. Las redes se aislan de cualquier otra red como podría ser la Internet pública o una red local no segura.

Los ordenadores, los equipos que se encuentran dentro de estos espacios se encuentran aislados de las redes. Están aislados físicamente, no solo evitando las conexiones a la Internet pública, lo cual implica que solo se le pueden transferir datos si se tiene acceso físico al equipo (vía USB, por ejemplo).

Ésto es muy utilizado en centros y equipos de investigación avanzada, que desarrolla información altamente valiosa.

Pero éstas redes aisladas no son inviolables, basta que un usuario confiable utilice mal un pendrive. Hay varios antecedentes, el caso más sonado fue el de Stuxnet (descubierto en 2010), una amenaza persistente avanzada en forma de troyano financiada y desarrollada conjuntamente por Estados Unidos e Israel, con el fin de atacar centrales nucleares iraníes y retrasar su programa nuclear.

Hay que recordar siempre la fortaleza de la seguridad depende del eslabón más débil, y en ciberseguridad el eslabón más débil es el factor humano.-

Post relacionado:

___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

jueves, 30 de abril de 2020

En EEUU aún resuena el russiagate, ¿se viene otro escándalo electoral?

En una reciente entrevista con Reuters, el presidente Trump sostuvo que cree que el manejo del coronavirus por parte de China es una prueba de que Pekín “hará todo lo posible” para que pierda la reelección en noviembre. A lo que el portavoz del Ministerio de Relaciones Exteriores de China, Geng Shuang, informó que “las elecciones presidenciales de Estados Unidos son un asunto interno, no tenemos interés en interferir”, y agregó, “esperamos que el pueblo de Estados Unidos no arrastre a China a su política electoral” (Reuters).

No pocos expertos, como la académica Kathleen Hall Jamieson, coinciden que trolls, hackers y bots vinculados al Kremlin tuvieron influencia real en las elecciones 2016.

En 2019, un informe de la ONG Freedom House, advirtió la creciente desinformación orquestada por los políticos amenaza las democracias, sumándose a la multiplicidad de voces que vienen alertando, desde hace años, el peligroso escenario.

En Estados Unidos desde el "suceso" del caso Bush vs Gore, el sonado escándalo electoral tras el que George W. Bush llegó a la presidencia de Estados Unidos, los sistemas de votación están en la mira de muchos.

En el mundo democrático la ciberseguridad se analiza como tendencia y su rol en los procesos electorales. Se destaca el papel de la ciberseguridad en un proceso electoral, donde su objetivo final es el de brindar certeza y confianza al electorado sobre los resultados de las votaciones, no solo al momento de contabilizar los sufragios, sino también en todas aquellas actividades previas y posteriores al escrutinio, especialmente cuando se pretende alterar el curso de las campañas políticas mediante malware, bots o ciberespionaje.

En Estados Unidos se señala que la seguridad electoral volverá al centro del escenario. Es un tema complicado que muy pocas personas realmente entienden, incluso entre los funcionarios electorales. 

Se están desarrollando documentales donde señalan que es importante entender que la seguridad electoral no se trata solo de las campañas de interferencia y desinformación rusas, también se trata del papel que desempeñan las empresas del sector privado en el sistema de votación y las vulnerabilidades de seguridad asociadas con las máquinas de votación y los procesos electorales. (HBO Documentary Shows The Value Of Cybersecurity In Election Security por Jody Westby / Forbes)

Vienen denunciando vulnerabilidades dentro de las máquinas de votación y los procesos electrónicos utilizados, y prácticas de ciberseguridad débiles dentro de las agencias electorales y la falta de idea de los funcionarios electorales sobre la tecnología que utilizan.

Para un documental de HBO, "Kill Chain: The Cyber War on America’s Elections (2020)" (Kill Chain: La guerra cibernética en las elecciones de Estados Unidos), HBO pasó cuatro años hablando con algunos de los expertos más importantes del mundo sobre temas electorales, siguiéndolos de país en país.

Entre ellos el documental ​​sigue al hacker finlandés y experto en ciberseguridad Harri Hursti mientras viaja por todo el mundo y por Estados Unidos para mostrar cómo los sistemas electorales se muestran peligrosamente desprotegidos.


Visto en Youtube, vía HBO. Trailer en ingles, se puede automatizar la traducción de los subtitulos

Hursti tiene un largo historial en poner el foco de atención sobre las vulnerabilidades de la tecnología electoral. En 2005, pirateó una máquina de votación muy utilizada en colegios electorales en Florida y, a pesar de la indignación pública generalizada, esa misma máquina tiene programado su uso en muchos estados en las elecciones de este 2020.

miércoles, 11 de marzo de 2020

Sobre el "nuevo" control social

Hoy leí un interesante artículo de opinión del Dr. Ricardo Luis Lorenzetti es juez de la Corte Suprema de Justicia de la Nación, publicado por el diario Clarín. Vale el tiempo de lectura del artículo, recomendable.

Lo titula "El nuevo control social", y comienza describiendo ejemplos que "muestran un mundo en el que las personas son controladas de modo agobiante, y la libertad se va perdiendo sin que nadie lo perciba".

Person of Interest
Imagen: Captura de pantalla de vídeo de 'Person of Interest',
una serie de televisión de la CBS. "La máquina"
Como dije, interesante el articulo, el Dr. Lorenzetti, advierte del uso para el mal del "ojo que todo lo ve", algo que no pocos lo hemos venido señalando desde hace años.

El señor juez señala que "en el derecho existen herramientas, tanto en el orden Constitucional como en el Código Civil y Comercial y hay muchas sentencias judiciales que protegen la vida privada, los datos personales, la libertad y la crítica. Es importante que se difundan y se agilicen los carriles para su utilización ágil y no costosa (o razonable) en términos económicos para cualquier ciudadano". Ojalá así sea y se cuide a cualquier ciudadano.

En lo personal me resulta difícil creer que se revierta la tendencia en el uso de la tecnología como instrumento para captar conocimiento, para realizar control y marketing.

También recordemos que a lo largo de la historia de la humanidad los poderosos han querido tener esa capacidad de verlo todo, de controlarlo todo, y hasta de ser de alguna manera "omnipresentes". Algo especialmente típico en gobiernos corruptos.

Queda claro que en un escenario complicado por múltiples, variables y permanentes amenazas, como lo es Internet, no se pueda dejar de pensar en seguridad y vigilancia. 

El ciberespionaje, el cibercrimen y el ciberterrorismo existen, y sobran los ejemplos sobre sus acciones y efectos, por lo que se hace necesario que las sociedades tengan una respuesta a éstos peligros. No pocos estados han implementado, vía diversos servicios de seguridad, sistemas que apuntan a defenderse del cibercrimen y el ciberterrorismo.

El tema de las cámaras de vigilancia se viene imponiendo desde la década de los '90, pero tras el fatídico 11 de Septiembre de 2001, y los sucesos que alentaron en el Mundo entero nuevas y más profundas políticas contra el terrorismo que consecuentemente potenció a las entidades de seguridad de los estados, y obviamente la implantación de complejos sistemas de seguridad y vigilancia.

En gran medida las sociedades de alguna manera aceptaron esa tendencia en favor de mayor seguridad, y no consideraron la pérdida de privacidad y hasta de derechos y libertades, hasta que en 2013 la prensa publicó, de manera publicitada, las revelaciones de un ex contratista de la CIA, que trabajó para una gran empresa contratista, Booz Allen Hamilton, dedicada a la prestación de servicios de consultoría de gestión y tecnología para el gobierno de Estados Unidos.

Es muy difícil, sino imposible que se le ponga frenos a todo lo que aporta el desarrollo de la tecnología de información y comunicación en materia de seguridad y defensa. El tema no es la tecnología, es como se la usa y el marco legal que la regula.

Post relacionados:
Nota relacionada:


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

viernes, 28 de junio de 2019

Un espía en tu bolsillo

"Diez mil ojos que todo lo ven y diez millones de oídos que todo lo escuchan. Eso es La Máquina: algo que está en todas partes y en ninguna". Sr. Finch, en  "Person of Interest".

La captura del Chapo y otros 4 casos en los que el celular pudo usarse como herramienta de espionaje.
Paul Kenyon & Joe Kent - File on 4 *. publicado en BBC News Mundo.

¿Alguna vez pensaste que, realmente, podrías tener un espía en tu bolsillo?

Para muchas personas, su celular es una ventana al mundo. Pero ¿y si fuera también una ventana para su vida privada?

Smartphone espía
La imagen no pertenece a la nota de BBC
Imagina qué pasaría si los hackers pudieran instalar remotamente un spyware (programa espía) en tu teléfono que les diera acceso a todo -incluidos los mensajes encriptados- e incluso les permitiera controlar el micrófono y la cámara.

Lo cierto es que esa idea no se aleja tanto de la realidad como podría parecer.

Hemos analizado varios ejemplos en los que se usó un software espía para monitorear el trabajo de periodistas, activistas y abogados en todo el mundo.

Pero ¿quién lo hizo y por qué? ¿Y qué puede hacerse para evitar que conviertan tu smartphone en una herramienta de espionaje?

Mike Murray es un especialista en ciberseguridad que trabaja en Lookout, una compañía de San Francisco, California, EE.UU., que ayuda a gobiernos, empresas y consumidores a mantener sus teléfonos y datos seguros.

Los spyware tienen un software tan poderoso que está clasificado como un arma y solo puede venderse bajo determinadas circunstancias, dice Murray.

"El operador del software puede monitorearte con tu GPS", explica.

"Pueden activar el micrófono y la cámara en cualquier momento y grabar todo lo que ocurra a tu alrededor; acceder a cualquier aplicación que tengas instalada, tus fotos, tus contactos, la información de tu calendario, tu email y cualquier documento.

"Convierte tu teléfono en un dispositivo de escucha con el que pueden vigilarte y robar todo lo que haya en él", añade.

Los spyware son un tipo software que no interceptan los datos en tránsito (que salen del teléfono), que normalmente ya están cifrados, sino que se apoderan de cada función del celular y usan tecnología tan avanzada que es prácticamente imposible detectarlos.

Estos son algunos casos en los que aparentemente se usaron.

1. La captura del Chapo Guzmán

El narcotraficante mexicano Joaquín "El Chapo" Guzmán Loera tenía un imperio de miles de millones de dólares.

Tras escapar de prisión, estuvo prófugo seis meses, ayudado y protegido por su extensa red de contactos. Solo se comunicó a través de teléfonos encriptados, supuestamente imposibles de hackear.

Pero después se supo que las autoridades mexicanas compraron un nuevo y más avanzado software de espionaje y que lograron infectar los celulares de quienes estuvieran en su círculo de confianza, lo cual les permitió dar con su escondite.

La captura del Chapo demuestra que este tipo de software puede ser un arma valiosa en la lucha contra criminales organizados y terroristas: muchas vidas podrían salvarse y podría detenerse la actividad de extremistas violentos gracias a compañías de seguridad capaces de hackear teléfonos encriptados y aplicaciones.

Pero ¿qué impide que los compradores de estas armas las usen contra cualquier persona que elijan? ¿Está cualquiera que incomode a un gobierno en peligro de ser hackeado?

2. Un bloguero británico que ayudaba a refugiados en Medio Oriente

Rori Donaghy es un bloguero que creó un grupo de activismo y una página web en Medio Oriente.

Denunciaba violaciones de derechos humanos en Emiratos Árabes Unidos (EAU), desde el trato a trabajadores migrantes hasta turistas víctimas de la ley del país.

Apenas tenía unos pocos cientos de lectores y sus titulares no eran más incendiarios que los que aparecen todos los días en las noticias.

Pero cuando comenzó a trabajar en el portal web de noticias Middle East Eye pasó algo: comenzó a recibir emails extraños de gente que no conocía que incluían enlaces.

Rori envió uno de esos correos sospechosos a un grupo de investigación llamado The Citizen Lab, de la Universidad de Toronto, en Canadá, que se dedica a analizar espionaje digital contra periodistas y activistas.

Confirmaron que el enlace servía para que se descargara un malware(programa malicioso) en su dispositivo y para informar al emisor del mensaje sobre el tipo de protección antivirus que tenía, de manera que no pudiera ser detectado; una herramienta muy sofisticada.

Quienes escribían a Rori resultaron ser de una compañía de ciberespionaje que trabaja para el gobierno de Abu Dhabi monitoreando grupos gubernamentales supuestamente extremistas que suponen un riesgo para la seguridad nacional.

Le dieron incluso un apodo, "Giro", y habían monitoreado a miembros de su familia y cada uno de sus movimientos.

3. Un activista de derechos civiles encarcelado en EAU.

Ahmed Mansoor, un conocido y premiado activista de derechos civiles, fue objeto de vigilancia por parte del gobierno de Emiratos Árabes Unidos durante años.

En 2016 recibió un mensaje de texto sospechoso, que también compartió con The Citizen Lab.

Usando un iPhone "vacío", el equipo de investigación hizo clic en el enlace y lo que vieron les impresionó: el smartphone fue infectado de manera remota y los datos transmitidos fuera del dispositivo.

martes, 28 de agosto de 2018

Internet y las vulnerabilidades de las sociedades democráticas

El ciberataque a la democracia y el combate a la desinformación.
Por Farhad Manjoo, publicado por The New York Times.

En teoría, el anuncio que dio Facebook el martes debería hacerte sentir mejor: aseguró haber descubierto y eliminado una campaña de desinformación iraní de gran alcance.

Desinforma Internet
Imagen de Jorge S. King©2018
La red social se tardó en reconocer que ese tipo de campañas eran una amenaza antes de las elecciones presidenciales de 2016 y por supuesto que merece algún crédito por lo que Mark Zuckerberg, su director ejecutivo, describió como el cambio de la empresa de “la detección reactiva a la proactiva” de operaciones coordinadas de propaganda.

Sin embargo, no solo fue Irán ni tampoco solo fue Facebook.

YouTube también mencionó que había eliminado contenido relacionado con la campaña iraní; sucedió lo mismo con Twitter. Además, Facebook señaló que también había eliminado páginas que tenían su origen en una operación propagandística de Rusia que no estaba relacionada con la campaña de Irán.

Aún hay más: esta semana, Microsoft anunció que había descubierto una campaña rusa de ciberataque que tenía como objetivo centros de investigación conservadores en Estados Unidos. Y el 22 de agosto se reveló en las noticias que esta semana los hackers habían intentado penetrar la base de votantes del Comité del Partido Demócrata.

Todo esto en tres días (además, el mes pasado, Facebook desmanteló otra campaña de influencia que era de origen no identificado, pero la pudieron haber operado rusos).

¿Ya te sientes mejor?

Sí, yo tampoco.

Estas revelaciones dosificadas inspiran lo opuesto a la seguridad. Si encuentras una cucaracha en la cocina, tal vez te sientas mejor por haber capturado a la maldita. Si encuentras otra y después otra más muy pronto empiezas a preguntarte si deberías quemar la casa.

Además, estas revelaciones de mala conducta enfatizan la innovación de las amenazas que estamos sufriendo y qué tan poco preparados estamos para hacerles frente.

Algunos de estos anuncios hablan de actividades criminales verdaderas. Sin embargo, hay otros, como el relacionado con la campaña iraní, que describen un tipo de comportamiento más confuso, uno que no queda tan claro que sea ilegal y cuyas tácticas equivalen a lo que mucha gente hace todos los días: mentir en internet.

Debido a la zona gris que ocupan algunas de estas actividades, el siguiente gran paso de la sociedad digital será pensar qué se debe hacer con cada una de las revelaciones: cómo evaluar su impacto potencial y nuestra capacidad colectiva para responder a este. La tarea es mucho más grande que lo que cualquiera de nosotros podría imaginar.

“El trabajo de Facebook, Microsoft y otras empresas que las hace ver más proactivas es una tendencia positiva: es parte de la solución y me gustaría que se mantuviera”, comentó Graham Brookie, director del Laboratorio de Investigación de Informática Forense del Atlantic Council, un centro de investigación que ha trabajado con Facebook en temas relacionados con la seguridad en las elecciones.