Mostrando las entradas para la consulta Exploit ordenadas por relevancia. Ordenar por fecha Mostrar todas las entradas

jueves, 28 de marzo de 2013

La mayoría de los navegadores con Java son susceptibles a los exploit y kits de herramientas de ataque

Java se está convirtiendo en un serio problema de seguridad, hay que tenerlo muy en cuenta. Vía CSO España nos enteramos de un informe de Websense donde se señala que la mayoría de los navegadores que son compatibles con Java, son vulnerables a los exploit de Java. En el informe se destaca que sólo alrededor del cinco por ciento de éstos navegadores han instalado la versión más actualizada del plug-in de Java. La mayoría de las versiones tienen meses e incluso años de retraso, exponiéndolos a los últimos exploits descubiertos.

Los "Exploit kits" son unas herramientas muy común para la distribución de las muchas amenazas basadas en Java. Las últimas actualizaciones de Java (Java 7 Update 17 (7u17) y Java 6 Update 43 (6u43)) fueron lanzadas el pasado 4 de marzo como respuesta a una vulnerabilidad explotada por los crackers que afectaba al lenguaje de programación.

El informe de Websense señala que el exploit para éstas vulnerabilidades estaba integrado en el Cool Exploit Kit, una herramienta Web de ataque de “alta gama” que requiere una suscripción de 10.000 dólares al mes, "lo que hace que muchos hackers no puedan permitírselo. No obstante, Websense ha descubierto que existe un gran número de navegadores que cuentan con Java que también son vulnerables a exploits más económicos y a paquetes de ataques más generalizados" (CSO España).
Java Vulnerability Vulnerable Versions** Vulnerable Exploit Kits With Live Exploits
CVE-2013-1493   1.7.15, 1.6.41                 93.77%      Cool
CVE-2013-0431   1.7.11, 1.6.38                 83.87%      Cool
CVE-2012-5076   1.7.07, 1.6.35                 74.06%      Cool, Gong Da, MiniDuke
CVE-2012-4681   1.7.06, 1.6.34                 71.54%      Blackhole 2.0, RedKit, CritXPack, Gong Da
CVE-2012-1723   1.7.04, 1.6.32                 67.72%      Blackhole 2.0, RedKit, CritXPack, Gong Da
CVE-2012-0507   1.7.02, 1.6.30                 59.51%      Cool, Blackhole 2.0, RedKit, CritXPack, Gong Da
** All prior JRE versions below those listed are also vulnerable. (Fuente: Websense Security labs Blog)
"Probablemente no es de extrañar que la mayor vulnerabilidad explotada es solo el más reciente, con una población vulnerable de los navegadores en el 93,77%. Eso es lo que hacen los chicos malos - examinar los controles de seguridad y encontrar la manera más fácil de pasar por alto" (Websense Security labs Blog).

Java es hoy por hoy todo un dolor de cabeza, repito algo, en el caso de tener instalado y en uso Java es muy recomendable mantenerlo actualizado e instalar los parches que se se publican oficialmente. Coincido con aquellos que están opinando que se debería dejar de usar Java. El gran tema es el importantísimo número de websites que lo utilizan.

Más información sobre Java en éste blog

viernes, 11 de enero de 2013

Descubren graves fallas de seguridad en Java, recomiendan su desinstalación

Los informes señalan que se ha descubierto un agujero de seguridad en Java, para todos los sistemas operativos, que aparentemente se activó el 1 de enero de 2013. La versión afectada es Java 7 Update 10, por lo que se indica que todos quienes lo tengan instalado en sus equipos estarían expuestos a un ataque que permitiría "ejecutar cualquier clase de código en la máquina a distancia".
Nuevo 0-day en Java 7 ampliamente aprovechado por atacantes.- "Vuelve a ocurrir. Se descubre una grave vulnerabilidad en la última versión de Java que permite la ejecución de código con solo visitar un enlace. El fallo está siendo aprovechado por atacantes para instalar el "virus de la policía" entre otro malware, y esta vez no vale con actualizar. Los atacantes la califican como `regalo de año nuevo´". Por Sergio de los Santos para Hispasec.
Se ha informado que "lo que se ha descubierto es una vulnerabilidad no parcheada en Java y desconocida, y un exploit que están siendo utilizado por los cibercriminales para infectar a los ordenadores con malware. La infección se produce cuando los usuarios visitan páginas web especialmente manipuladas, en lo que se conoce como ataques de tipo drive-by-downloads" (ITespresso.es).

La versión Java 7 Update 10, fue lanzada el pasado 11 de diciembre de 2012, y en su panel de control ofrece la opción de desactivar todo el contenido Java de sus navegadores. Los expertos están recomendando, nuevamente, a los usuarios desactivar el plug-in de Java tan pronto como sea posible, y mantenerse informado sobre las novedades que surjan.

Actualización:

No pocos medios y blogs especializados están informando que "dos de las herramientas web más populares utilizadas por los hackers para distribuir malware (BlackHole Exploit Kit y Cool Exploit Kit) ya contarían con este último exploit de Java". Se sugiere se desinstale Java, salvo sea extraordinariamente necesario y estar pendientes de la novedades a través de sitios y blogs de seguridad informática reconocidos y confiables.

Post relacionado:

martes, 11 de febrero de 2014

Kaspersky Lab anunció el descubrimiento de “La Máscara” una avanzada operación de ciberespionaje en español

Kaspersky Lab descubre “La Máscara”, avanzada operación de ciberespionaje en español
Publicado por Diario TI.

Los atacantes son de habla hispana y se dirigen a instituciones gubernamentales, compañías de energía, petróleo y gas, así como a otras víctimas de perfil alto.

El equipo de investigación de seguridad de Kaspersky Lab ha anunciado el descubrimiento de “La Máscara” (también conocido como Careto), una nueva y avanzada ciberamenaza de habla hispana. La Máscara destaca por la complejidad del conjunto de herramientas utilizadas por los atacantes, al incluir un programa malicioso extremadamente sofisticado, un rootkit, un bootkit, y versiones de Mac OS X y Linux y, posiblemente, para Android y iOS (iPad / iPhone).

Los objetivos principales han sido instituciones gubernamentales, representantes diplomáticos y embajadas, además de compañías de energía, petróleo y gas, organizaciones de investigación y activistas. Las víctimas de este ataque dirigido se han encontrado en 31 países de todo el mundo – desde el Oriente Medio y Europa a África y las Américas.

Los ciberatacantes tenían como reto principal recopilar datos sensibles de los sistemas infectados,  incluyendo, diversas claves de cifrado, configuraciones VPN, claves SSH (que sirve como medio de identificación de un usuario a un servidor SSH) y archivos RDP (utilizado para abrir automáticamente una conexión a un ordenador reservado).

“Existen varias razones que nos hacen creer que esto podría ser una campaña patrocinada por un Estado. En primer lugar, se ha observado un alto grado de profesionalidad en los procedimientos operativos del grupo que está detrás de este ataque: desde la gestión de la infraestructura, el cierre de la operación, evitando las miradas curiosas a través de las reglas de acceso y la limpieza en lugar de la eliminación de los archivos de registro. Esta combinación sitúa a La Máscara por delante de la APT de Duqu en términos de sofisticación, por lo que es una de las amenazas más avanzadas en este momento”, afirma Costin Raiu, director del Equipo de Investigación y Análisis Global de Kaspersky Lab. “Este nivel de seguridad operacional no es normal en grupos – cibercriminales”.

Los investigadores de Kaspersky Lab detectaron Careto por primera vez el año pasado, cuando observaron intentos de aprovechar una vulnerabilidad en los productos de la compañía. El exploit aportaba al malware la capacidad para evitar la detección. Por supuesto, esta situación generó mucho interés y así es como se inició la investigación.

Para las víctimas, una infección con Careto puede ser desastrosa ya que intercepta todos los canales de comunicación y recoge la información más vital del equipo de la víctima. La detección es extremadamente difícil debido a las capacidades sigilosas del rootkit, de las funcionalidades integradas y los módulos de ciberespionaje adicionales.

Principales conclusiones:

  • Los autores parecen ser nativos hispanohablantes, un hecho que se había observado muy raramente en ataques APT.
  • La campaña estuvo activa durante al menos cinco años hasta enero de 2014(algunas muestras de Careto se recopilaron en 2007). Durante el curso de las investigaciones de Kaspersky Lab, los servidores de comando y control (C&C ) fueron cerrados.
  • Se han contabilizado más de 380 víctimas únicas entre más de 1000  IPs. Las infecciones se han observado en: Argelia, Argentina , Bélgica, Bolivia , Brasil , China, Colombia, Costa Rica, Cuba , Egipto, Francia , Alemania, Gibraltar, Guatemala, Irán , Irak, Libia, Malasia , Marruecos, México, Noruega, Pakistán, Polonia,      Sudáfrica, España, Suiza, Túnez, Turquía, Reino Unido, Estados Unidos y      Venezuela.
  • La complejidad y universalidad del conjunto de herramientas utilizadas por los atacantes hace que esta operación de ciberespionaje sea muy especial. Aprovechan exploits de alta gama, una pieza muy sofisticada de software malicioso, un rootkit, un bootkit, versiones de Mac OS X y Linux y posiblemente versiones para Android y para iPad/iPhone (iOS ). La Máscara también utilizó un ataque personalizado contra los productos de Kaspersky Lab.
  • Entre los vectores de ataque, al menos se utilizó un exploit de Adobe Flash Player (CVE-2012 – 0773). Fue diseñado para las versiones de Flash Player anteriores a la 10.3 y 11.2. Este exploit fue descubierto originalmente por VUPEN y utilizado en 2012 para escapar de la sandbox de Google Chrome para ganar el concurso Pwn2Own CanSecWest.
Métodos de infección y funcionalidades

Según el informe de análisis de Kaspersky Lab, la campaña de La Máscara se basa en el envío de mensajes de correo electrónico phishing con vínculos a un sitio web malicioso. El sitio web malicioso contiene una serie de exploits diseñados para infectar a los visitantes en función de la configuración del sistema. Después de la infección, el sitio malicioso redirige al usuario a la página web legítima de referencia en el correo electrónico, que puede ser una película de YouTube o un portal de noticias.

Es importante tener en cuenta que el exploit en sitios web no infecta automáticamente a los visitantes. En su lugar, los atacantes reciben los exploits en carpetas específicas en el sitio web, que no están directamente referenciados en ningún lugar, excepto en mensajes de correo electrónico maliciosos. A veces, los atacantes utilizan subdominios en los sitios web para que parezcan más reales. Estos subdominios simulan las secciones de los principales periódicos de España, además de algunos internacionales, por ejemplo, “The Guardian” y “The Washington Post”.

El malware intercepta todos los canales de comunicación y recoge la información más importante del sistema infectado. La detección es extremadamente difícil debido a las capacidades del rootkit sigiloso. Careto es un sistema altamente modular, soporta plugins y archivos de configuración, que le permiten realizar un gran número de funciones. Además de las funcionalidades incorporadas, los operadores de Careto podían cargar módulos adicionales que podrían llevar a cabo cualquier tarea malicioso. / Publicado por Diario TI.-

Notas relacionadas:

lunes, 6 de enero de 2014

Un kit exploit ataca a miles de usuarios de Yahoo

Un ataque de malware afecta a miles de usuarios de Yahoo
Por  Faith Karimi y Joe Sutton para CNN.

(CNN) – Un ataque de malware (software malicioso) contra el servidor de publicidad de Yahoo en los últimos días afectó a miles de usuarios en varios países, dijo una firma de seguridad en internet.

En un entrada de blog, Fox-IT dijo que los servidores de Yahoo estaban liberando un “kit exploit” que explotó las vulnerabiliades en Java e instalaba malware.

“Los clientes que visitaron yahoo.com recibieron publicidades de ads.yahoo.com", dijo la firma. “Algunos avisos publicitarios eran maliciosos”.

Fox-IT, una compañía de Países Bajos, se enfoca en cíberdefensa.

La firma estima que decenas de miles de usuarios fueron afectados cada hora.

“Teniendo en cuenta la tasa típica de infección de 9 %, esto resultaría en alrededor de 27.000 infecciones cada hora”, dijo la compañía. “Con base en la misma muestra, los países más afectados por el kit de exploit son Rumania, Reino Unido y Francia. En este momento no es claro por qué esos países son los más afectados, pero probablemente se debe a la configuración de las publicidades maliciosas en Yahoo”.

Si una computadora infectada con malware es conectada a una red, los atacantes con frecuencia pueden acceder a otros sistemas y servidores conectados.

Yahoo dijo que estaba al tanto de los problemas de seguridad.

“En Yahoo, nos tomamos muy seriamente los temas de seguridad y privacidad”, dijo en un comunicado la empresa el sábado en la noche. “Recientemente identificamos una publicidad diseñada para difundir malware a algunos de nuestros usuarios. Inmediatamente la retiramos y seguiremos monitoreando y bloqueando cualquier aviso usado para esa actividad”.

La firma de seguridad dijo que no se sabe con certeza quién está detrás del ataque, pero parece que fue “con motivos financieros”. No proporcionó más detalles.

La investigación reveló que la primera señal de infección fue el 30 de diciembre. / Por  Faith Karimi y Joe Sutton para CNN.

martes, 12 de junio de 2007

Grave vulnerabilidad en Yahoo! Messenger (y prueba de concepto)

Nota recibida por correo-e desde Hispasec - una al día.

El día 7 de junio, se descubría una grave vulnerabilidad en unos ActiveX de Yahoo! Messenger que permitía la ejecución de código arbitrairo a través de la web. El código necesario para aprovechar el problema se hizo público, y obligó a Yahoo! a publicar, apenas unas horas después, una nueva versión de su producto. Ofrecemos una prueba de concepto para que cualquiera pueda comprobar a qué se está expuesto con esta vulnerabilidad.

Las dos vulnerabilidades se encontraban en las utilidades Webcam Image Upload y View de Yahoo! Estos Controles Active X son instalados por defecto como parte de Yahoo! Messenger y son accesibles a través de Internet Explorer. Esto permite crear páginas especialmente manipuladas que ejecuten código en el sistema con los privilegios del usuario que lance la aplicación. El problema concreto reside en Yahoo! Webcam Upload (ywcupl.dll) y Yahoo! Webcam Viewer (ywcvwr.dll) y en sus respectivas propiedades "server". Se puede provocar un desbordamiento de pila que conllevaría una ejecución de código. Las versiones vulnerables de estas librerías son la 2.0.1.4 (y anteriores) para ambas.

Lo que hace realmente peligrosa esta vulnerabilidad, es que el problema es aprovechable a través de Internet Explorer, capaz de acceder a esas DLL a través de ActiveX. Yahoo! actuó rápidamente y pocas horas después de hacerse público el anuncio lanzó su versión 8.1.0.401, que solucionaba el problema sustituyendo a la 8.1.0.249.

En Hispasec hemos preparado una prueba de concepto que aprovecha la vulnerabilidad y permite la descarga y ejecución de código con sólo visitar una página web. El archivo de prueba que hemos preparado se descarga al directorio raíz (C:) del usuario con nombres aleatorios compuestos por una sola letra (con el formato X.exe). El programa descargado es una aplicación inofensiva alojada en nuestros servidores, que simula que la pantalla se derrite. Cuando se cierra esta aplicación, el proceso explorer.exe puede ser reiniciado, sin causar perjuicio alguno en el sistema. Después de realizar la prueba, si se es vulnerable, se recomienda borrar el archivo descargado. Algunos antivirus detectarán la página que aprovecha la vulnerabilidad como troyano, y el programa como "joke", o broma, pero insistimos en lo inocuo de la prueba de concepto y el programa.

La prueba de concepto está alojada en: (ATENCIÓN: Si se visita con Yahoo! Messenger sin parchear e Internet Explorer, descargará y ejecutará una aplicación que simula que la pantalla se derrite. Es
posible que después de esto el proceso explorer.exe se reinicie):

http://blog.hispasec.com/laboratorio/recursos/yahooi/exploit.html

Si se es vulnerable y el programa llega a ejecutarse, se recomienda encarecidamente actualizar Yahoo! Messenger desde http://messenger.yahoo.com/download.php

Con esta prueba de concepto, se pretende demostrar lo grave de la vulnerabilidad. En lugar de una aplicación inofensiva, que insistimos algunos antivirus pueden detectar como "joke" (broma), un atacante podría utilizar una página web, o un mensaje con formato HTML, para distribuir virus, gusanos o troyanos que infectarían de forma automática y transparente al usuario. La vulnerabilidad a día de hoy sigue siendo aprovechada y no todos los antivirus son capaces de detectar la página del exploit como potencialmente peligrosa. En muchas ocasiones, los usuarios no actualizan el software que no forme parte del sistema operativo. Esta es una excelente excusa para que se siga la misma
política con el sistema operativo que con los programas que se ejecutan en él.

Para aquellos lectores que ya hayan actualizado su sistema y no sean vulnerables, pueden visualizar un vídeo en el que se muestra el efecto del exploit en:
http://www.hispasec.com/laboratorio/video_yahoo.htm

Desde Hispasec, como siempre, recomendamos desactivar los ActiveX en la zona de Internet del navegador Internet Explorer, y ejecutar éste con los mínimos privilegios.

Opina sobre esta noticia:
http://www.hispasec.com/unaaldia/3152/comentar

Más información:

Yahoo! Webcam ActiveX Controls
http://messenger.yahoo.com/security_update.php?id=060707

Sergio de los Santos
ssantos@hispasec.com
---.---
Es una nota para tener en cuenta. Reconozco que el messenger, en algunos ámbitos, se vuelto una aplicación de uso continuo en entornos laborales y muchísima gente la considera "necesaria". En lo personal (no soy usuario de los messenger de Yahoo y MSN) trato de no utilizar la mensajería instantánea, la considero insegura e improductiva.

viernes, 12 de mayo de 2017

Ciberataque masivo afecta a entidades y empresas en más de 90 Países

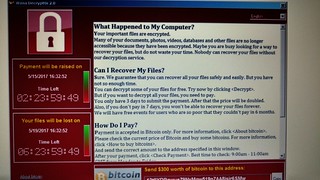
Se viene informando de un pico muy elevado de ataques del ransomware WanaCrypt0r 2.0, con decenas de miles de detecciones en lo que lleva del día. Avast señala que "el ataque muestra, una vez más, que el ransomware es una herramienta poderosa que puede utilizarse tanto para usuarios como para empresas".
"WanaCrypt0r 2.0 se suele distribuir en los PC gracias a un exploit que Equation Group, un grupo sospechoso de estar vinculado a la NSA, utilizó para sus sucios negocios. Un grupo de hackers llamado ShadowBrokers ha robado las herramientas de hacking de Equation Group y las ha publicado. Tal y como ha confirmado el analista de seguridad Kafeine, el exploit, conocido como ETERNALBLUE o MS17-010, probablemente fue utilizado por los cibercriminales que andan detrás de WanaCrypt0r y se trata de una vulnerabilidad Windows SMB (Server Message Block, un protocolo de transmisión de archivos)" (Avast).
El ransomware WanaCrypt0r 2.0
Mensaje del ransomware
En el ataque los perpetradores piden dinero a cambio de liberar el acceso, cerró los sistemas informáticos en instituciones de Reino Unido, EE.UU., China, Rusia, España, Italia, Vietnam y Taiwán, entre otros, inicialmente.

Según ha informado Reuters, "el desarrollador ruso de software para ciberseguridad Kaspersky Lab dijo que sus equipos habían contabilizado más de 45.000 ataques en 74 países en las primeras horas del viernes. Más tarde, su rival Avast llevó el recuento a 57.000 infecciones en 99 países, con Rusia, Ucrania y Taiwán entre los principales objetivos".

"Hospitales y clínicas británicos se vieron obligados a rechazar pacientes y cancelar consultas porque sus computadoras fueron infectadas por una nueva y perniciosa versión de "ransomware" que se propagó rápidamente por todo el mundo, exigiendo pagos de hasta 6.000 dólares para restablecer el acceso a las redes".

"FedEx Corp, el servicio líder de entrega de paquetes a nivel mundial, dijo que fue una de las compañías cuyo sistema Windows fue infectado con el malware, que según firmas de ciberseguridad fue distribuido a través de correos electrónicos masivos".

"Solo una pequeña cantidad de compañías con sede central en Estados Unidos fue infectada porque los piratas informáticos parecen haber empezado su campaña de infección en organizaciones en Europa, dijo Vikram Thakur, gerente de investigación en el fabricante de software de seguridad Symantec".

"Para cuando dirigieron su atención a organizaciones en Estados Unidos, los filtros de seguridad ya habían identificado a la nueva amenaza marcando como maliciosos a los correos electrónicos que la transportaban, dijo Thakur".

jueves, 19 de septiembre de 2013

Microsoft publica parche temporal para Internet Explorer

Visto en Wikipedia
Microsoft ha publicado un parche temporal, como "Fix it" "CVE-2013-3893 MSHTML Shim Workaround" si bien esta solución solo sirve para versiones 32-bit del navegador. Visite http://support.microsoft.com/kb/2887505.

Se informa que el parche no pretende ser un sustituto de la actualización de seguridad, que seguramente se publicará posteriormente a través de un boletín en el ciclo habitual de actualizaciones.

El fallo, con CVE-2013-3893, "podría permitir la ejecución remota de código si un usuario accede a una web específicamente creada. La vulnerabilidad reside en el acceso por Internet Explorer a objetos en memoria que han sido eliminados o incorrectamente asignados por el motor de representación HTML (mshtml.dll) de IE. El exploit detectado por Microsoft está implementado totalmente en Javascript (no depende de Java, Flash, etc.) pero sí depende de una DLL de Office que no fue compilada con ASLR habilitado (Address Space Layout Randomization). El propósito de esta dll en el contexto del exploit es evitar ASLR mediante código ejecutable en una dirección en memoria conocida" (Hispasec).

Para usuarios avanzados y administradores de sistemas también se recomienda el uso de EMET (Enhanced Mitigation Experience Toolkit o kit de herramientas de experiencia de mitigación mejorada) para mitigar la explotación de la vulnerabilidad mediante la inclusión de capas de protección adicionales. EMET 3.0 y EMET 4.0 tienen soporte oficial de Microsoft. EMET es un programa de Microsoft gratuito, (solo disponible en lenguaje ingles) sencillo de manejar y de gran utilidad. En el aviso de seguridad de Microsoft se explican detalladamente los pasos para su adecuada configuración. Visite http://technet.microsoft.com/en-us/security/advisory/2887505.

Fuentes:
Post relacionado:

viernes, 21 de marzo de 2025

Zero Day (miniserie)

A fines de febrero me prendí con ésta interesante miniserie. Zero Day (Día Cero), una serie limitada de seis episodios, se estrenó el 20 de febrero de 2025, en la plataforma Netflix.

Se describe como un thriller de conspiración política centrado en un ciberataque devastador contra Estados Unidos.

Visto en YouTube

Es una serie de televisión de suspenso político estadounidense creada por Eric Newman, Noah Oppenheim y Michael Schmidt para Netflix, dirigida por Lesli Linka Glatter y protagonizada por Robert De Niro y Lizzy Caplan entre otros.

Robert De Niro como George Mullen, un ex presidente de los Estados Unidos recibe amplios poderes de su sucesor para investigar un ciberataque sin precedentes contra Estados Unidos que resultó en miles de muertes.

Mullen, un popular ex presidente, ex fiscal y veterano de la guerra de Vietnam designado como presidente de una comisión especial creada para identificar a los perpetradores detrás de un acto mortal de ciberterrorismo conocido como "Día Cero".

martes, 17 de abril de 2007

Detalles y evolución de la vulnerabilidad RPC/DNS de Microsoft Windows

Publicado por Sergio de los Santos
Hispasec - una al día

La vulnerabilidad RPC/DNS en Microsoft Windows está dando que hablar por su gravedad y rápida evolución. El pasado día 13 de abril emitíamos un boletín con carácter de urgencia previendo el potencial alcance del problema. Las sospechas se han confirmado y hoy esta vulnerabilidad supone una seria amenaza en muchos entornos.

Microsoft confirmaba a través de una notificación oficial el día 13, la existencia de una vulnerabilidad que estaba siendo aprovechada por atacantes "de forma muy limitada" según la propia compañía. El problema se debe a un desbordamiento de memoria intermedia en la implementación de la interfaz RPC del servidor DNS (Domain Name System) de Windows a la hora de procesar peticiones mal formadas. Esto puede ser aprovechado por atacantes para ejecutar código arbitrario con privilegios de SYSTEM (control total sobre el sistema) si se envía una petición especialmente manipulada al sistema vulnerable.

Esto afectaría a un sistema sólo si mantiene un DNS (típicamente en servidores de Microsoft) y un potencial atacante tuviese acceso a unos puertos específicos. El ataque no sería posible exclusivamente a través de puerto 53, abierto habitualmente al exterior para las consultas DNS, sino que debe apoyarse de la capacidad de administración remota de DNS (a través de RPC) para explotar la vulnerabilidad y ejecutar código.
Microsoft proporcionó un método para eliminar esta funcionalidad y proteger el sistema a falta de parche oficial.

Aun así, varios factores se han añadido a la ecuación para convertir esta vulnerabilidad en un verdadero peligro. Típicamente un controlador de dominio en red interna es también el servidor autorizado DNS del dominio. En una red interna, no suelen protegerse estos controladores tras un cortafuegos, o las reglas de filtrado pueden estar más relajadas. En ese caso, aunque no expuesto al exterior, el servidor
podría quedar fácilmente comprometido desde la misma red interna. Si el controlador de dominio queda comprometido, el atacante habría llegado al corazón de una red interna controlada por el directorio activo.

El día 15, metasploit descubrió un exploit público capaz de aprovechar esta vulnerabilidad. Queda desde entonces abierta para todos la posibilidad de estudiar y experimentar con el fallo. El problema concreto parece estar en la función extractQuotedChar. Los ataques dejan de ser "limitados".

Además, aparece al poco tiempo un nuevo exploit (programado por Andrés Tarasco y Mario Ballano) que es capaz de aprovechar la vulnerabilidad sin necesidad de tener acceso al rango mencionado en un principio (1024-5000), sino que permitiría ejecutar código a través del puerto 445. Este puerto es usado para el protocolo SMB (Server Message Block) sobre TCP/IP, y se utiliza para el intercambio de ficheros, entre otros fines. Una vez más, este puerto no suele estar expuesto al exterior,
pero mantiene e incluso agrava el problema en redes internas, donde estará abierto con casi toda seguridad. Este código también afecta a Windows 2003 con SP2.

Para colmo, se ha detectado un gusano que intenta aprovechar la vulnerabilidad. El nombre elegido es Rinbot, y una vez que logra ejecutar código, se conecta al dominio x.rofflewaffles.us y convierte a su víctima en zombie (parte de una botnet). La detección específica por parte de los antivirus es escasa todavía. Según el SANS, que ha usado VirusTotal para el análisis:

AhnLab-V3 2007.4.14.0 04.16.2007 Win32/IRCBot.worm.199680.I
AntiVir 7.3.1.52 04.16.2007 HEUR/Crypted
AVG 7.5.0.447 04.16.2007 Win32/CryptExe
DrWeb 4.33 04.16.2007 BackDoor.IRC.Sdbot.1299
eSafe 7.0.15.0 04.16.2007 Suspicious Trojan/Worm
Fortinet 2.85.0.0 04.16.2007 suspicious
Kaspersky 4.0.2.24 04.16.2007 Backdoor.Win32.VanBot.bx
Prevx1 V2 04.16.2007 Malware.Trojan.Backdoor.Gen
Symantec 10 04.16.2007 W32.Rinbot.A
Webwasher-Gateway 6.0.1 04.16.2007 Heuristic.Crypted

Sospechamos que esta vulnerabilidad provocará un nuevo parche fuera del ciclo habitual de Microsoft. De lo contrario no habría solución oficial hasta al menos el ocho de mayo. Se recomienda deshabilitar la capacidad de manejo remoto sobre RPC para los servidores DNS o bloquear el tráfico entrante no solicitado entre los puertos 1024 y 5000 e incluso 445 si no es necesario.

Para deshabilitar la capacidad de manejo remoto sobre RPC, en el registro, en la rama:

"HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\DNS\Parameters"

se debe añadir un valor DWORD llamado "RpcProtocol" con el valor 4. Es importante destacar que es necesario reiniciar el servicio DNS para que el cambio surta efecto.

Opina sobre esta noticia:
http://www.hispasec.com/unaaldia/3097/comentar

Más información:

Monday update on Microsoft Security Advisory 935964
http://blogs.technet.com/msrc/archive/2007/04/16/monday-update-on-microsoft-security-advisory-935964.aspx

Situation update on Microsoft Security Advisory 935964
http://blogs.technet.com/msrc/archive/2007/04/15/situation-update-on-microsoft-security-advisory.aspx

Vulnerability in RPC on Windows DNS Server Could Allow Remote CodeExecution.
http://www.microsoft.com/technet/security/advisory/935964.mspx

New Rinbot scanning for port 1025 DNS/RPC
http://isc.sans.org/diary.php?storyid=2643&rss

DNS Vulnerability being Exploited in the Wild
http://www.symantec.com/enterprise/security_response/weblog/2007/04/dns_exploit_time_is_upon_us.html

lunes, 11 de marzo de 2013

Señalan ciberataques relacionados con la muerte de Hugo Chávez

Symantec ha informado que cibercriminales aprovecharon de inmediato la oportunidad para compartir enlaces y direcciones URL maliciosas alrededor de los rumores sobre la muerte del presidente venezolano Hugo Chávez.

Las noticias respecto de la muerte de Chávez, tanto en los medios de comunicación como en Internet, ha generado diversas reacciones en todo el mundo y su difusión ha sido permanente durante muchos días, y ésto fue aprovechado por cibercriminales para distribuir malware. Por ejemplos y detalles adicionales sobre este tema, visite el siguiente blog de Symantec Security Response: www.symantec.com/connect/blogs/malware-attacks-targeting-hugo-chavez-s-death.

Symantec recomienda a los usuarios "tomar precauciones y evitar abrir correos no solicitados o de desconocidos, así como ser cuidadoso con los URLs incluidos en mensajes electrónicos y posts de redes sociales para evitar ser víctima de este tipo de ataques". Y Recuerda que siempre es recomendable teclear la dirección directamente en el navegador, en lugar de dar clic a un enlace. En general los especialistas en seguridad sugieren contar con un software de seguridad (legal y competo) instalado y mantenerlo actualizado.

También, los expertos de Kaspersky Lab han informado que los cibercriminales están aprovechando la muerte de Hugo Chávez para infectar a sus víctimas. A través de su blog especializado, SECURELIST, Dmitry Bestuzhev, director del grupo de análisis e investigación para Kaspersky Lab en América Latina, ha informado que por medio de enlaces maliciosos en correos que sugieren que la CIA “eliminó” a Chávez, los cibercriminales ejecutan un exploit en la máquina de sus víctimas que carga diferentes tipos de códigos maliciosos relacionados con el robo de la información financiera, como también las contraseñas de los programas y servicios en línea.

Relacionados:

viernes, 11 de enero de 2013

Como resguardarce del problema en Java, algunas sugerencias básicas

Al igual que al conocerse, el el pasado mes de agosto de 2012, el exploit descubierto en Java que afectaba a Java Runtime Environment (JRE) en su versión 1.7 y que abría la puerta, a cualquier atacante, para ejecutar código de forma remota e infectar el equipo de los usuarios, tanto si contaban con Windows como sistema operativo como Mac OS X o Linux, la primera sugerencia realizada por los expertos fue la deshabilitación de Java en los navegadores.

Hoy la línea sugerida, ante éste nuevo problema en Java, es desactivar el plug-in de Java tan pronto como sea posible. Estos son los pasos a seguir para la deshabilitación de Java en los navegadores:
  • Google Chrome: Escribimos "chrome://plugins/" en la barra de direcciones y buscamos y desactivamos el complemento Java.
  • Internet Explorer: Desde el Menú de Herramientas accedemos a Opciones de Internet. En la pestaña Programas buscamos Gestionar complementos y deshabilitamos el Java Plug-in.
  • Mozilla Firefox: Entramos en Complementos desde el menú de herramientas y en el panel Plugins deshabilitamos Java Plug-in o Java Applet Plug-in (el nombre depende del sistema operativo que tengamos).
  • Safari: Accedemos a la pestaña de Seguridad en Preferencias y desmarcamos la opción Habilitar Java.
Tenga en cuenta que también de puede desinstalar Java del equipo, en Windows acceda al Panel de Control, luego a "Desinstalar o cambiar un programa", y luego seleccionarlo de la lista y hacer clic en "Desinstalar".

La desactivación o desinstalación de Java, si bien es la primera línea de defensa para el nuevo problema, también evitará la normal ejecución de aplicaciones y visualización de websites. Situación que se superará una vez se lancen los parches para corregir ésta nueva y grave vulnerabilidad en la versión Java 7 Update 10.

Muy importante es que si Ud. no es un usuario con los conocimientos suficientes para desinstalar y/o desactivar programas y aplicaciones, busque el asesoramiento que corresponde.

Actualización 14/1/2013:

Oracle ha lanzado el Alerta de seguridad CVE-2013-0422 para hacer frente a la falla en el software de Java integrado en los navegadores web. Más información en: Oracle lanza la actualización Java SE 7 Update 11 que corregiría la vulnerabilidad. 14/01/2013.

Post relacionados:

miércoles, 15 de marzo de 2017

Por primera vez el gobierno de EE.UU presenta cargos contra responsables rusos por ciberdelitos

EEUU acusa a espías e informáticos rusos de piratear a Yahoo.
Por Dustin Volz, publicado por Reuters.


WASHINGTON (Reuters) - El gobierno estadounidense presentó el miércoles cargos contra dos espías rusos y dos piratas informáticos por presuntamente robar 500 millones de cuentas de Yahoo en 2014.

yahoo!
Foto de Janie Octia, visto en Flickr
Las acusaciones, anunciadas en una rueda de prensa en Washington, suponen la primera vez que el gobierno de Estados Unidos presenta cargos contra responsables rusos por ciberdelitos.

Accedieron al contenido de al menos 30 millones de cuentas como parte de una campaña de spam y al menos 18 personas que usaban otros servidores, como los de Google, también resultaron afectadas, dijo el Gobierno.

Los miembros del Servicio Federal de Seguridad ruso (FSB, por sus siglas en inglés), el sucesor del KGB, fueron identificados como Dmitry Dokuchaev y su superior Igor Sushchin, dijo el gobierno.

Alexsey Belan, que está en la lista de los ciberdelincuentes más buscados, y Karim Baratov, que nació en Kazajistán pero tiene ciudadanía canadiense, también fueron mencionados en la acusación.

El Departamento de Justicia dijo que Baratov fue arrestado en Canadá el martes y que su caso está en manos de las autoridades canadienses.

Belan fue arrestado en un país europeo en junio de 2013 pero escapó a Rusia antes de que pudiese ser extraditado a Estados Unidos, según el Departamento de Justicia.

La acusación de 47 cargos incluye conspiración, fraude y abusos informáticos, espionaje económico, robo de secretos comerciales, fraude electrónico, fraude de acceso a dispositivos y usurpación de identidad agravada.

Los cargos no están relacionados con el pirateo de los correos electrónicos del Partido Demócrata que tuvo lugar durante las elecciones presidenciales de 2016. Las agencias de inteligencia dijeron que estos ataques fueron llevados a cabo por Rusia para ayudar a la campaña del entonces candidato republicano Donald Trump. / Por Dustin Volz, publicado por Reuters. (Información de Dustin Volz y Joseph Menn; Traducido por Alba Asenjo; Editado en español por Javier López de Lérida).--

Post relacionado:

Prevéngase del Aedes aegypti, el mosquito de la fiebre amarilla, del dengue, de la chikunguña, de la fiebre de Zika y el Virus Mayaro. Cuide su salud y la de los suyos. Asesórese como ayudar a combatir el Aedes aegypti. Comience con las medidas preventivas


___________________
Nota: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.

viernes, 9 de marzo de 2012

"Hackeado" y parcheado Google Chrome

Hace unos días fue noticia la oferta de 1 millon de dólares para quien pueda "hackear" Google Chrome. El tema es que Google ofreció un millón de dólares en premios que se dividían en diferentes categorías, según la vulnerabilidad encontrada. Ayer se difundió la noticia que el ganador del concurso Pwn2Own, durante la Conferencia CanSecWest Security, fue un estudiante universitario ruso, consiguió romper el sistema de seguridad de Google Chrome.

El joven Sergey Glazunov logró con éxito ejecutar el navegador de Google a través de un "exploit", la técnica para lograr el "asalto" fue evitar la restricción de la llamada "sandbox" de Chrome.

Según las noticias, un miembro del equipo de seguridad de Chrome, Justin Schuh, señalo que el ataque fue impresionante, requiere de un conocimiento y comprensión muy profundo sobre el "funcionamiento" de Chrome. Sergey Glazunov obtuvo un premio de 60.000 dólares por la hazaña.

Ayer nos enterábamos que desde Google lanzaron una actualización del navegador y casi naturalmente nos preguntamos si fue por que fue hackeado en la Pwn2Own. Y así fue, hoy FayerWayer informa en un post que "menos de 24 horas después de que un hacker ruso del grupo Vupen hiciera caer a Chrome explotando una vulnerabilidad crítica hasta ahora desconocida del navegador, Google presentó un parche para eliminar el problema de seguridad".

viernes, 26 de abril de 2013

Problemas en Java y las vulnerabilidades que más buscan lo "exploits packs"

Desde hace unos meses, Java está en primera plana debido a la multitud de problemas de seguridad encontrados en varias de sus versiones. De hecho, se conoce que la mayoría de los navegadores con Java son susceptibles a los exploit y kits de herramientas de ataque.

Aunque Java corrigió 42 vulnerabilidades recientemente, se detectó un problema, continúa la falla que permite que "alguien" pueda saltarse la sandbox de la plataforma Java para acceder al sistema operativo.

El atacante tendría total libertad para ejecutar cualquier tipo de código sin problemas, sería capaz de cambiar los parámetros de Java para conseguir un acceso a más funciones del sistema. Se ha informado que Oracle ya ha sido informada del grave problema de seguridad para que lance lo antes posible una actualización que lo corrija.

Hoy Hispasec, a través de su servicio Una-al-día, ha publicado un interesante artículo con las vulnerabilidades más usadas por los kits de explotación, y en el que claramente señalan que "la mayor amenaza se encuentra en el navegador. Sus vulnerabilidades y las de los plugins que exponen al exterior, permiten a los atacantes ejecutar código en el sistema con solo visitar una web".
Las vulnerabilidades más usadas por los kits de explotación.- "Recientemente se ha publicado la última versión de una tabla colaborativa en la que se detallan qué "exploits packs" intentan explotar qué vulnerabilidades además de otros datos relevantes sobre los kits y sus posibilidades. Se observa de forma esquemática qué fallos son los más codiciados y utilizados". Por Sergio de los Santos para Hispasec Una-al-día.
Java sigue siendo todo un dolor de cabeza, en el caso de tener instalado y en uso Java es muy recomendable mantenerlo actualizado, instalar los parches que se se publican oficialmente y estar muy atentos a las novedades que surjan. Más información sobre Java en éste blog.

miércoles, 2 de noviembre de 2011

Duqu explota una vulnerabilidad Día Cero en Windows

Symantec ha informado que "el método que utiliza Duqu para reproducirse es un documento de Word corrupto enviado por correo electrónico. Una vez que el usuario abre el archivo, el código malicioso se ejecuta e instala un troyano de acceso remoto que da a los atacantes control completo sobre la red".

Atento a que se señala a documentos .doc, del procesador de textos Word, como el vector de infección, es muy recomendable extremar los cuidados en el intercambio de información por correo electrónico en ese formato.
Un grupo de investigadores de seguridad del CrySyS (Cryptography and System Security) de Hungría han descubierto un instalador de Duqu, un malware que apareció hace poco más de una semana y sobre el que la industria discute si tiene el mismo autor que Stuxnet, y aseguran que explota una vulnerabilidad desconocida en el kernel de Windows.
Symantec, cuyos expertos han analizado las muestras enviadas por CrySyS, ha explicado que Duqu infecta los ordenadores a través de un Microsoft Word document (.doc), que explota una vulnerabilidad Día Cero en Windows cuando se abre.
Los documentos falsos se envían por medio de ingeniería social para asegurarse de que usuarios y sobre todo empleados los abran. Microsoft, entre tanto, ha sido avisado de la vulnerabilidad y está trabajando en un parche. Hasta que llegue, los usuarios debería tener cuidado y no abrir documentos de fuentes desconocidas.
Al tratarse de una vulnerabilidad del kernel y haberse descubierto un único instalador, los investigadores no excluyen que existan otros vectores de infección. Además, los investigadores de Symantec han descubierto que Duqu es capaz de infectar a ordenadores que no están conectados a Internet copiándose a sí mismo en carpetas compartidas en una red.
Duqu crea un puente entre los servidores de la red interna y el servidor de comando y control que permite a los atacantes acceder a las infecciones de Duqu en zonas seguras con la ayuda de ordenadores que quedan fuera de esa zona segura y se utilizan como proxies.
Otra cosa que han descubierto es un nuevo servidor de comando y control en Bélgica, el primero identificado de Duqu desde que el original de la India fuera cerrado, lo que demuestra que quien quiera que esté detrás de esta amenaza de seguridad están monitorizando la situación y actuando en consecuencia.
Por último Symantec ha sido capaz de confirmar infecciones en Francia, Holanda, Suiza, Ucrania, India, Irán, Sudán y Vietnam, mientras que otras empresas de seguridad informan de incidentes en Austria, Hungría, Indonesia y Reino Unido. Por Rosalía Arroyo para ITespresso.es.
El tema no es menor, el virus Duqu causa estragos en ordenadores Windows en muchos países. Hasta ocho países han registrado infecciones y otros de Europa y Asia ya están bajo alerta.

Aún todo es materia de investigación, pero se cree que parte del código fuente utilizado en Duqu también fue utilizado en Stuxnet, un arma cibernética que habría afectado equipos informáticos en la planta Nuclear de Bushehr en Iran.

Expertos de Symantec estiman "que los atacantes que se encuentran detrás de Stuxnet pueden o bien haber dado el código a los desarrolladores de Duqu, que este hubiese sido robado o que en realidad se trate de las mismas personas que han construido Duqu". "Creemos que es la última opción", dijo el investigador de Symantec Kevin Haley, en una entrevista para Reuters.

Se confirma que estamos viviendo tiempos peligrosos en materia de seguridad informática.

Nota relacionada:
Más información sobre seguridad en Cyberwar y Seguridad Informática.

jueves, 31 de agosto de 2017

Masiva filtración de datos de cuentas de correos electrónicos

En éstos días se conoció que unas 711 millones de cuentas de correos electrónicos (e-mails) fueron filtrados; inclusive hay cuentas publicadas con el nombre de usuario y la contraseña. La información de la filtración la publicó el diario The Guardian, indicando que "la información se filtró porque los "spammers" no pudieron asegurar uno de sus servidores, permitiendo a cualquier visitante descargar las direcciones y los datos con facilidad".

Ciberseguridad
Imagen de archivo
La están considerando una de las mayores brechas de datos de la historia. Sin embargo, según la nota de The Guardian, "es probable que el número de datos de contacto de los humanos reales contenidos en el volcado sea menor debido al número de direcciones de correo electrónico falsas, malformadas y repetidas contenidas en el conjunto de datos, de acuerdo con expertos en violación de datos".

La fuente informó que Troy Hunt, un experto australiano en seguridad informática que dirige el sitio Have I Been Pwned, que notifica a los suscriptores cuando sus datos terminan en brechas, escribió en una entrada de blog: "El que estoy escribiendo hoy es 711m registros, lo que lo hace El mayor conjunto de datos que he cargado en HIBP. Sólo por un sentido de la escala, que es casi una dirección para cada hombre, mujer y niño en toda Europa".

También se informa que hay millones de contraseñas contenidas, aparentemente, como resultado que los spammers recopilaron información en un intento de ingresar a las cuentas de correo electrónico de los usuarios y enviar spam bajo sus nombres. Pero, dice Hunt, la mayoría de las contraseñas parecen haber sido recogidas de fugas anteriores: un conjunto refleja los 164m robados de LinkedIn en mayo de 2016, mientras que otro conjunto refleja 4,2 millones de los robados de Exploit.In, otro preexistente Base de datos de contraseñas robadas.

Cómo saber si su cuenta de correo está afectada

Hunt creó un website para que los usuarios averigüen si su cuenta fue expuesta o no. Se debe ingresar en: Have I Been Pwned (https://haveibeenpwned.com).

lunes, 14 de enero de 2013

Oracle lanza la actualización Java SE 7 Update 11 que corregiría la vulnerabilidad

Oracle ha lanzado el Alerta de seguridad CVE-2013-0422 para hacer frente a la falla en el software de Java integrado en los navegadores web. Más información acerca de esta alerta de seguridad está disponible en https://blogs.oracle.com/security Este es un blog que trata sobre cuando el error fue reportado y las acciones que los usuarios de Java debe tomar para proteger sus sistemas.

En el sitado blog, Oracle señala que éstas vulnerabilidades no afectan a Java en servidores, aplicaciones Java de escritorio, o Java incorporado. Las vulnerabilidades corregidas con ésta alerta de seguridad son CVE-2013-0422 y CVE-2012 3174, que sólo afectan a la versiones Oracle Java 7, son explotables remotamente sin autenticación y han recibido una puntuación total de 10,0 CVSS, y ha recomendado que esta alerta de seguridad se aplique lo antes posible, ya que estos problemas pueden ser explotados "in the wild", y algunos exploits están disponibles en varias herramientas de hacking.

Microsoft anunció que la vulnerabilidad de seguridad de alto riesgo que afectaban a Java 7 e Internet Explorer 6, 7 y 8 quedarán resueltas finalmente en los próximos días. Estaría lanzando parches de emergencia, serán distribuidos a través de Windows Update. Microsoft ha advertido a los que aplicaron el primer parche que no tendrán que desinstalarlo y que la solución a la vulnerabilidad se instalará automáticamente en los ordenadores que tengan activadas las actualizaciones automáticas.

En algunos medios especializados se está señalando que la gravedad del exploit es realmente muy importante, tanto que hasta el propio Departamento de Seguridad Nacional de Estados Unidos también lanzó un aviso a los usuarios recomendando desactivar Java hasta el lanzamiento del parche. Se conoció que Apple hizo lo propio en respuesta a la amenaza, mientras que Mozilla aprovechó la ocasión para promocionar uno de los últimos añadidos en Firefox, Click to Play, que permite detener la carga de Java en páginas hasta que el usuario dé su permiso.

También se conoció la información que hace unos días la vulnerabilidad fue aprovechada con rapidez para atacar a usuarios mediate ransomware, un tipo de malware que bloquea el ordenador infectado y muestra un mensaje a los usuarios chantajeándoles para estafarles una determinada cantidad (entre 200 y 300 dólares) si quieren desbloquearlo, algo que no sucede si se realiza el pago.

Con ésta alerta de seguridad, y además de las correcciones para CVE-2013-0422 y CVE-2012 3174, Oracle Java está cambiando la configuración de seguridad a "alto" por defecto. Los arreglos de esta Alerta son un cambio en la configuración por defecto de Java de nivel de seguridad "Medio" y "Alto". Con el ajuste "Alto", el usuario siempre se le pregunta antes de firmar cualquier applet de Java o aplicaciones Java Web Start que se ejecuta.

Actualización:

Informan que "el martes Oracle va a lanzar 86 parches que cubren vulnerabilidades que afectan a diversos productos, entre ellos, 18 problemas que afectan a MySQL (dos de éstas pueden ser explotadas sin que se solicite nombre de usuario o contraseña)".

lunes, 12 de marzo de 2012

Microsoft Internet Explorer cae "hackeado" en Pwn2Own 2012

Las noticias señalan que programadores de la compañía Vupen han hackeado el navegador de Microsoft, Internet Explorer, en el marco de Pwn2Own. Se han aprovechado exploit de día 0 para provocar que el sistema sufra un desbordamiento de pila, lo que habría generado un fallo que abre la puerta para que se pueda operar en Internet Explorer sin restricciones del modo de seguridad del navegador.

El ataque afecta a todas las versiones de Internet Explorer, incluyendo la de IE 10 que utiliza la versión de pruebas de Windows 8. Para aprovechar este tipo de ataque, los hackers solo tendrían que hacer que los usuarios se dirigiesen a una web infectada, lo que hace que la vulnerabilidad detectada se pueda considerar como grave.

Lo grave de la noticia es que se espera que Microsoft ponga una solución próximamente, aún está "activa" la vulnerabilidad.

Post relacionado:

jueves, 16 de agosto de 2012

Google redobla la apuesta: hasta U$S 2 millones en premios en el Pwnium 2

Sorpresa, en el mes de febrero de 2012 se ofreció un muy interesante premio, dentro de un programa de recompensas en seguridad como parte de la competencia Pwn2Own, Google destinó múltiples recompensas por categoría, según la vulnerabilidad encontrada, hasta 1 millón de Dólares de límite por "hackear" Google Chrome.

Recordemos que el joven Sergey Glazunov logró con éxito ejecutar el navegador de Google a través de un "exploit", la técnica para lograr el "asalto" fue evitar la restricción de la llamada "sandbox" de Chrome. Glazunov obtuvo un premio de 60.000 dólares por la hazaña. En menos de 24 horas después Google presentó un parche para eliminar el problema de seguridad.

Ayer, el blog The Chromium Blog anunció que esa competencia Pwnium, celebrada a principios de este año, superó sus expectativas, con dos presentaciones de tal complejidad y la calidad que ambos ganaron premios Pwnie en el evento de Sombrero Negro de este año. En el blog señalan que lo más importante es, que han sido capaces de hacer Chrome mucho más fuerte, sobre la base de lo que han aprendido, y por lo tanto, se va a celebrar otra competencia Pwnium, llamado Pwnium 2. Se llevará a cabo el 10 de octubre 2012 en el Hack In The Box, y ésta vez, van a patrocinar hasta 2 millones de dólares en premios.

martes, 19 de junio de 2007

Alerta: Ataque a gran escala contra webs europeas afecta a miles de usuarios

Nota recibida por correo-e desde Hispasec - una al día
La industria del malware ha lanzado una ofensiva a gran escala contra páginas web europeas. No consiste en una simple acumulación de webs atacadas, sino que en ellas, manteniendo su aspecto original, han conseguido encajar código de forma que los usuarios vulnerables que las visiten serán infectados. El malware, una vez instalado en sus sistemas les robará (cómo no) sus credenciales bancarias.

Websense ha alertado de que se está usando MPACK web exploit toolkit como infraestructura para esta ofensiva. Una herramienta PHP alojada en un servidor que genera exploits e infecta a quien lo visite eligiendo el fallo adecuado según el software que use la víctima. ¿Cómo conseguir que las víctimas visiten este servidor y queden infectadas? Lo que se ha observado es que más de 11.000 páginas legítimas (principalmente europeas) han sido atacadas y han alojado en ellas enlaces IFRAME que apuntan al servidor MPACK e infectan así a la víctima. Si ésta es vulnerable (normalmente a vulnerabilidades relativamente antiguas que permiten ejecución de código), se descargará y ejecutará de forma transparente una variante de un troyano bancario de la familia Sinowal (pieza de malware conocida por su sofisticación).

Las páginas afectadas (que se convierten en "cómplices" sin saberlo ni quererlo) son legítimas y con todo tipo de contenidos, desde webs de deportes, hoteles, juegos, medios de comunicación, política, sexo... Habitualmente, los atacantes que consiguen acceso a una web "popular", roban datos y causan un "deface" (cambio de su página índice para que todo el mundo sepa que ha sido atacada). Por el contrario en este caso, han incrustado IFRAMEs "invisibles" en esas 11.000 páginas. Una de las que más visitas está recibiendo (y por tanto a más víctimas está infectando) resulta ser la página oficial de una popular y atractiva presentadora española. Hispasec se está poniendo en contacto con las
principales webs españolas comprometidas para eliminar el código malicioso y prevenir nuevos infectados.

MPACK dispone de un completo "backend" con datos y estadísticas sobre sus "progresos". Hemos tenido acceso a esta zona, donde se recogen estadísticas y datos concretos del "éxito de la operación". El país con más infectados es Italia (porque a su vez, son mayoría los dominios .it que están siendo usados para "infectar"), seguido de España y Estados Unidos.

Las vulnerabilidades que están siendo aprovechadas afectan a Windows, pero no sólo a los usuarios de Internet Explorer, como es habitual. También se valen de fallos en los plugins Windows Media y QuickTime de Firefox y Opera. A pesar del uso minoritario de este último, no han querido dejar escapar ni una sola oportunidad de infección.

Otro dato interesante es el porcentaje de eficacia de los exploits utilizados en este ataque. En el caso de España, el 6,04% de los usuarios que visitan alguna de las 11.179 webs comprometidas resulta infectado (porque no mantiene su sistema actualizado). A excepción de Italia con un 13,7%, el resto de países europeos se sitúan por debajo de España.

Aunque este ataque a gran escala pueda ser mitigado en los próximos días, no olvidemos que se trata de un caso más entre un número indefinido de ataques similares todavía no detectados que se están llevando a cabo con este mismo kit. Una vez más, advertimos de que realizar una navegación "responsable" no es suficiente, no previene de los incidentes de seguridad, puesto que los atacantes están introduciendo sus códigos maliciosos en todo tipo de páginas webs. Tampoco el uso de uno u otro navegador (como muchos piensan) solventa por completo el problema. Ninguna acción "aislada" lo hace. Sólo la
defensa en profundidad (tanto de servidores como de clientes) puede mantenernos razonablemente a salvo.

Opina sobre esta noticia:
http://www.hispasec.com/unaaldia/3160/comentar

Más información:

Large scale European Web Attack
http://www.websensesecuritylabs.com/alerts/alert.php?AlertID=782

Ataque vía web a gran escala
http://blog.hispasec.com/laboratorio/223


Sergio de los Santos
ssantos@hispasec.com
---.---

Más noticias:

Hackers montan un "Italian Job"

Publicado por The Inquirer ES

Enorme ataque de malware en Italia, que ha afectado ya a más de 10.000 páginas. Según los expertos en inseguridad de Trend Micro la mayoría de los sitios pertenecen al mismo proveedor de hosting.

Trend Micro asegura que el ataque se lanza por una etiqueta Iiframe maliciosa insertada en lugares estratégicos de la página.

A los visitantes de estas páginas se les machaca con grandes cantidades de descarga de malware hasta que el software de los hackers es capaz de encontrar una vulnerabilidad y tomarla como objetivo.

Los de Trend dicen que este "Italian job" es interesante por la forma en la que ha comprometido a tantos sitios web en un periodo de tiempo tan corto.

El equipo de inseguridad sostiene que en términos de ingeniería social, los hackers han logrado el crimen perfecto ya que la mayoría de los sitios web habían sido relativamente seguros antes de este incidente. Entre los sitios hackeados se encuentran portales relacionados con la moda, algunos con contenido adulto, y varias comunidades online de asuntos variados.

Por supuesto no hubo minis involucrados ni una intensa trama final.///(The Inquirer ES).