Mostrando las entradas para la consulta ciberataques ordenadas por fecha. Ordenar por relevancia Mostrar todas las entradas

jueves, 5 de noviembre de 2026

Francia - Bancos de sangre regionales, los blancos del ciberataque ¿ruso?

El ciberataque dirigido contra los sistemas de refrigeración de los bancos de sangre en Francia —que intentó alterar la temperatura de almacenamiento de plasma y hemoderivados de -30 °C a niveles peligrosos (llegando a registrarse picos extremos en algunos controladores)— forma parte de una campaña más amplia que también ha afectado a cadenas de supermercados e infraestructuras de refrigeración en varios países europeos.

Visto en La Nación
¿Qué se sabe de los autores y cómo operaron?

  • La vulnerabilidad técnica: Los ataques no requirieron sofisticadas herramientas de espionaje avanzado de Estado, sino que explotaron fallos de seguridad básicos en los controladores de frío (suministrados a través de terceras partes como Coolworld y fabricados por marcas como Danfoss). Muchos de estos equipos conectados a internet utilizaban configuraciones por defecto altamente vulnerables, como contraseñas estándar del tipo usuario.
  • El impacto evitado: En el caso de los bancos de sangre franceses, el ataque afectó a tres centros de almacenamiento. Sin embargo, no se perdieron donaciones ni se registraron daños estructurales graves gracias a la rápida intervención de los operadores de guardia, que notaron las alertas de los sistemas de monitoreo y pudieron frenar la manipulación a tiempo.
  • Atribuciones preliminares y caos digital: Expertos en ciberseguridad señalan que la facilidad de la vulnerabilidad abre la puerta a múltiples perfiles de atacantes: desde piratas informáticos imitando ataques anteriores y ciberactivistas hasta actores estatales o simples "bromistas" aprovechando fallos expuestos en la red.


¿Qué posibilidad hay de que sean colectivos pro-rusos?

La posibilidad de que existan vínculos con grupos pro-rusos o intereses estatales afines a Moscú es alta en términos de reivindicación y contexto geopolítico, aunque los investigadores mantienen la cautela técnica:

miércoles, 14 de octubre de 2026

Guerra híbrida en Europa: Francia teme por la ciberseguridad de su infraestructura crítica

Ciberataque a los supermercados en Francia: ahora temen por la seguridad del metro, los trenes y hasta los ascensores

- A diferencia de hackeos anteriores enfocados en la gestión de la cadena de suministro, esta agresión actuó directamente sobre las herramientas industriales de refrigeración.
- Especialistas en ciberseguridad señalan que el hecho marca un punto de inflexión por la magnitud de sus consecuencias en la vida cotidiana.
Publicado por Clarín

Visto en Clarín
Un cartel escrito en computadora sobre cada heladera del supermercado pide disculpas a los clientes en París. Detrás de los vidrios congelados, el vacío. En el depósito, centenares de carritos del súper, abarrotados de pizzas, salsas, leche, manteca y productos descongelados, se guardan en bolsas de plástico negras para ser arrojados a la basura.

Hoy en día, todo es vulnerable: desde frigoríficos hasta ascensores, trenes o el metro, los equipos cotidianos se han convertido en blanco de ciberataques.

El ciberataque dirigido contra los sistemas de refrigeración de varios supermercados franceses marca un "punto de inflexión". En el fondo, la convergencia entre los sistemas informáticos convencionales y las tecnologías industriales abre la puerta a ciberataques con consecuencias económicas cada vez más graves...


Post relacionados:
___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

sábado, 10 de octubre de 2026

Francia es un objetivo prioritario en el plan ruso de desestabilización de Europa

De manera categórica, tanto para el estamento militar francés como para los analistas de inteligencia europeos, Francia se ha consolidado como un objetivo prioritario dentro de la estrategia rusa de desestabilización híbrida en Europa.

Visto en La Nación
Tanto la jefatura del Estado Mayor de la Defensa francesa como la Presidencia gala han señalado públicamente que Moscú identificó a Francia —junto al Reino Unido y Alemania— como un blanco clave en su guerra de información, ciberataques e infiltración.

¿Por qué Francia es un objetivo prioritario para Moscú?

Existen razones geopolíticas y estratégicas fundamentales para que el Kremlin concentre recursos contra París:

  • Liderazgo en la disuasión y defensa europea: Francia es la única potencia nuclear militar de la Unión Europea y posee asiento permanente en el Consejo de Seguridad de la ONU. Paralelamente, ha impulsado el concepto de autonomía estratégica europea, proponiendo un mayor liderazgo militar de la UE frente a la amenaza rusa (Hybrid threats / European Union).
  • Postura contundente respecto a Ucrania: La disposición abierta de París a enviar equipamiento militar avanzado, la formación de tropas ucranianas y la posibilidad de desplegar contingentes en misiones de paz o garantías de seguridad convirtieron al Gobierno francés en uno de los actores más incómodos para Moscú en el continente.
  • Pérdida de influencia en el Sahel y África: La expulsión de las tropas y la influencia francesa en países como Malí, Níger y Burkina Faso —favorecida por la presencia de paramilitares rusos (antiguo Grupo Wagner / Africa Corps) y redes de desinformación— fue uno de los primeros frentes donde la guerra híbrida entre ambos estados se libró directamente.
  • Terreno fértil para la polarización interna: Francia atraviesa un clima de alta fragmentación política (Asamblea sin mayoría) y recurrentes tensiones sociales por recortes fiscales. La estrategia híbrida no crea estos problemas domésticos, pero busca hiperbolizarlos y paralizar al Gobierno para que pierda capacidad de proyección exterior.


Manifestaciones de la guerra híbrida en suelo francés

El Gobierno de Emmanuel Macron ha desplegado planes nacionales de contingencia para blindar sitios sensibles de defensa e infraestructuras ante el cambio cualitativo de la amenaza rusa:

viernes, 9 de octubre de 2026

La tormenta perfecta en París - Anatomía de la crisis en Francia

Anatomía de la crisis francesa, desestabilización exterior y el tablero 2027

Visto en BBC Mundo
Francia atraviesa una de las crisis institucionales, fiscales y sociales más complejas de la Quinta República. Para comprender cómo una potencia fundadora de la Unión Europea ha llegado a un punto de parálisis casi estructural, es necesario reconstruir el camino recorrido, analizar la fragilidad del presente y prever los escenarios electorales y macroeconómicos que se perfilan.

1. Cronología: ¿Cómo se llegó a esta situación?

La crisis actual no surgió de la noche a la mañana; es el resultado de un desgaste político acumulado desde las elecciones legislativas anticipadas y una constante erosión fiscal.

  • Junio de 2024 — La apuesta fallida: Tras los resultados de las elecciones europeas, el presidente Emmanuel Macron disolvió la Asamblea Nacional. La jugada estratégica desembocó en un parlamento ingobernable dividido en tres bloques irreconciliables: el Nuevo Frente Popular (izquierda), el bloque macronista/centro y Agrupación Nacional (extrema derecha).
  • Segundo semestre de 2024 — La trampa de la ingobernabilidad: Sin mayoría absoluta, la aprobación de presupuestos y leyes clave pasó a depender de alianzas volátiles. El uso reiterado del artículo 49.3 de la Constitución para aprobar leyes sin voto parlamentario erosionó la legitimidad del Ejecutivo y desató sucesivas mociones de censura.
  • Año 2025 — La asfixia de la deuda y la vigilancia de Bruselas: Con el déficit público disparado por encima del 5.5% del PIB, la Comisión Europea situó a Francia bajo el Procedimiento de Déficit Excesivo. La prima de riesgo del bono francés frente al Bund alemán se amplió, encareciendo la deuda y forzando al Gobierno a diseñar planes de recortes masivos en el gasto público.
  • Fines de 2025 y principios de 2026 — Baile de ministros y mociones libradas: Tras la caída de gabinetes previos, la formación del gobierno liderado por Sébastien Lecornu intentó equilibrar las cuentas públicas mediante concesiones a la izquierda moderada y a la derecha. Aunque logró superar ajustadas mociones de censura para sacar adelante los presupuestos, la paz social quedó fracturada.


2. Estatus Actual: Recortes, estallido juvenil y prima de riesgo

Francia se encuentra al borde de la parálisis administrativa y social:
  • El frente fiscal y el plan de ajuste 2027: El Gobierno ha presentado una propuesta de recortes de gasto masivos por más de 40.000 millones de euros y congelación de prestaciones públicas. El objetivo es situar el déficit público en el 5% para 2027 (frente al 5,4% estimado para 2026), lo que ha provocado una ola masiva de indignación entre los empleados del sector público y la juventud.
  • Rebelión en las aulas y las calles: La protesta estudiantil contra los recortes en la educación pública y la falta de profesores ha escalado rápidamente. En el transcurso de octubre, las manifestaciones en centros de secundaria e institutos han derivado en choques urbanos, intervenciones policiales y un clima de alta tensión social que el primer ministro intenta calmar abriendo mesas de diálogo.
  • Incertidumbre en los mercados financieros: La prima de riesgo del bono francés supera holgadamente los 150 puntos básicos frente a la deuda alemana. El temor de Bruselas y de los inversores no es un exit de la eurozona, sino el escenario de un país fundacional que, representando cerca del 20% del PIB del bloque, quede sumido en la incapacidad estructural de tomar decisiones o recortar su gasto.
  • Campañas de desestabilización híbrida: En medio de esta fragilidad, agencias de inteligencia como VIGINUM documentan un constante bombardeo de operaciones rusas de propaganda, ciberataques contra infraestructuras estatales y redes de bots (Doppelgänger). Estas campañas no generan el malestar desde cero, sino que instrumentalizan las protestas, azuzan la polarización y financian provocaciones simbólicas para socavar la confianza en el sistema democrático.

Acción híbrida de desestabilización impulsada desde en exterior

Es una visión respaldada por las autoridades francesas y los servicios de inteligencia europeos.

Existen pruebas documentadas de que actores externos están ejecutando operaciones híbridas para amplificar esas fracturas sociales.

viernes, 11 de septiembre de 2026

El ganador del Premio Nobel, Geoffrey Hinton advirtió que modelos creados por empresas como OpenAI y Anthropic avanzan sin controles suficientes

"Quizá en 10 años o menos": el Premio Nobel considerado "padrino de la IA" acelera sus estimaciones sobre el riesgo de extinción humana

Geoffrey Hinton advirtió que modelos creados por empresas como OpenAI y Anthropic avanzan sin controles suficientes hacia una superinteligencia capaz de desatar ciberataques o facilitar el desarrollo de armas biológicas. El científico reclamó regulación internacional antes de que el ritmo del desarrollo supere la capacidad de supervisarlo
Por Luciana Rivera, publicado por Infobae

Pocos científicos tienen la autoridad de Geoffrey Hinton para hablar de inteligencia artificial. El británico-canadiense, ganador del Premio Nobel, realizó aportes decisivos al desarrollo de las redes neuronales y el aprendizaje profundo, avances que ayudaron a sentar las bases de la tecnología actual y le valieron el apodo de “padrino de la IA”. Esta semana, en una entrevista con el programa Newsnight de la BBC, admitió que una probabilidad del 10% de que la inteligencia artificial pueda extinguir a la humanidad no le parece descabellada, aunque aclaró que nadie sabe con certeza cómo estimar ese riesgo.

Visto en Infobae

La advertencia se produjo días después de que un exinvestigador de Anthropic y OpenAI renunciara públicamente a su cargo y acusara a las grandes compañías del sector de avanzar hacia una superinteligencia sin controles suficientes.

Geoffrey Hinton advirtió sobre el riesgo de extinción por inteligencia artificial

Cuando la conductora del programa le preguntó si considera que existe una probabilidad superior al 10% de que la inteligencia artificial pueda matar a todos los humanos, potencialmente en el plazo de una década, Hinton respondió con cautela pero sin descartar la cifra...


Post relacionados:
___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

miércoles, 2 de septiembre de 2026

Ciberataques - La creciente participación de actores privados, "partisanos" en la guerra híbrida

El regreso de los partisanos: la nueva era del ciberataque ofensivo privado

Una oleada de ataques vinculados a Irán, Corea del Norte, China y Rusia contra infraestructura crítica en Occidente empujó a Washington a habilitar por primera vez a empresas privadas para responder por sí mismas
Por Gabriel Zurdo, publicado por Infobae

Visto en Infobae
Se trataba de civiles voluntarios, campesinos, obreros y estudiantes organizados de manera irregular. Durante la Segunda Guerra Mundial, “los partisanos” ejecutaban sabotajes, emboscadas, ataques a la logística y comunicaciones nazis para debilitar al enemigo, reconocidos como miembros de movimientos de resistencia armados que empleaban tácticas de guerra de guerrillas contra un ejército de ocupación o un régimen opresor.

La situación es de tal gravedad que el primer ministro francés ordenó a un equipo de emergencia que responda a los ciberataques. “Existe una necesidad urgente de diseñar e implementar una respuesta operativa más reactiva y contundente ante los ciberataques que enfrenta actualmente el Estado francés”, afirmó el primer ministro francés, Sébastien Lecornu, quien ha ordenado la creación de un equipo de emergencia para responder a los ciberataques dirigidos contra Francia.

Mientras las hostilidades convencionales están pausadas en Medio Oriente, el método híbrido despunta e Irán es sindicado de estar implicado en la oleada de ciberataques contra objetivos en Occidente...


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

miércoles, 29 de abril de 2026

Medio Oriente: 60 Días que Cambiaron el Tablero Global

Ocho meses después del conflicto de 12 días entre Irán e Israel en junio de 2025, Estados Unidos e Israel lanzaron el sábado 28 de febrero una ofensiva de gran escala contra objetivos en todo Irán, dirigidos contra su liderazgo político y militar, incluidos puntos sensibles en Teherán y áreas vinculadas al líder supremo, el ayatollah Ali Khamenei, abriendo un nuevo frente de conflicto en Medio Oriente. 

El 16 de marzo de 2026, lo que el Pentágono y el Ministerio de Defensa de Israel denominaron inicialmente como una "campaña de precisión" para neutralizar la amenaza nuclear y de misiles de Irán, ha cumplido dos meses de ejecución. La "Operación Furia Épica" (u Operación Rugido del León, según la nomenclatura israelí) ha dejado de ser una serie de ataques quirúrgicos para convertirse en la guerra regional más disruptiva del siglo XXI, con ramificaciones que amenazan la estabilidad del sistema financiero internacional.

Ataques de Israel y EE.UU. en Irán
Imagen de archivo: Mapa con los ataques el 14/03. Visto en The Institute for the Study of War ISW
(El Instituto para el Estudio de la Guerra)

1. Evolución Cronológica del Conflicto: De la Precisión al Desgaste

  • Fase de Apertura (28 de febrero - 10 de marzo): El "Shock" Tecnológico: El conflicto estalló con una oleada masiva de bombarderos B-2 Spirit y cazas F-35 que utilizaron armamento hipersónico y bombas de penetración profunda (bunker-busters) para atacar simultáneamente instalaciones en Teherán, Shiraz y Tabriz. El objetivo principal fue la infraestructura de defensa aérea S-400 y los centros de mando del Cuerpo de la Guardia Revolucionaria Islámica (CGRI). En esta fase crítica, se confirmó la muerte del Líder Supremo y de gran parte de la cúpula militar en ataques directos a búnkeres subterráneos. La superioridad aérea aliada fue absoluta durante las primeras 96 horas, pero no logró erradicar las lanzaderas móviles de misiles ocultas en la accidentada geografía iraní.
  • La Respuesta Iraní (Mediados de marzo): La Doctrina del Caos: Irán activó su "estrategia de enjambre" como mecanismo de supervivencia. A falta de fuerza aérea, lanzaron miles de drones suicidas y misiles balísticos de medio alcance contra centros urbanos en Israel y bases estadounidenses en Qatar, Bahrein y los Emiratos Árabes Unidos. Por primera vez, se documentó el uso de ciberataques coordinados que lograron interrumpir temporalmente la red eléctrica en Tel Aviv y causar retrasos en la logística de suministros de la Quinta Flota de los EE. UU. en el Golfo.
  • El Bloqueo del Estrecho (Abril 2026): El Estrangulamiento de la Arteria Mundial: Ante la incapacidad de sostener una guerra convencional, el remanente de la marina iraní y sus fuerzas especiales procedieron al minado masivo y sistemático del Estrecho de Ormuz utilizando minas inteligentes de fabricación local. Esta acción transformó un conflicto militar localizado en una crisis existencial para el comercio energético. El flujo de petróleo y gas natural licuado (GNL) se redujo en un 20% globalmente de la noche a la mañana, provocando que las primas de riesgo de los seguros marítimos se volvieran inasumibles para la mayoría de las navieras.
  • Situación Actual (Mayo 2026): El Impasse de los Dos Bloqueos: Se ha alcanzado un estado de "punto muerto violento". Aunque existe un alto al fuego frágil mediado por potencias como China y Turquía, la realidad es de un asedio mutuo. Estados Unidos e Israel mantienen un bloqueo naval y aéreo sobre los puertos de Bandar Abbas y Bushehr, mientras que Irán, a través de sus milicias aliadas, mantiene el fuego de artillería sobre cualquier buque mercante que intente transitar el Estrecho.


2. La Situación Interna de Irán: Un Régimen Fragmentado pero Resistente


Tras 60 días de hostilidades, la República Islámica se encuentra en su momento de mayor vulnerabilidad desde la revolución de 1979:

sábado, 18 de abril de 2026

La IA y la manipulación tecnológica contra las libertades

Espionaje y acción psicológica, en la era de la Inteligencia Artificial

En contextos de degradación de la democracia, la manipulación tecnológica actúa generando mayor deterioro y una progresiva reducción del pluralismo de voces.
Por Gabriel Zurdo, publicado en Clarín

Visto en Clarín
Existe una dimensión que oscila entre la hostilidad manifiesta en el entorno tecnológico y una manipulación silenciosa y sofisticada de la información. Se mueve en una zona difusa -a veces legal y otras claramente ilícita- cada vez más presente en las relaciones internacionales, y especialmente en los ámbitos de enfrentamientos ideológicos. Su objetivo es debilitar y erosionar al adversario mediante ciberataques y operaciones de influencia política.

El fenómeno se intensifica cuando intervienen Estados que despliegan estrategias de desinformación, producción de contenidos sesgados, presión económica, apoyo a insurgencias y maniobras coercitivas...


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

sábado, 14 de marzo de 2026

El rol de la tecnología en la guerra en Medio Oriente

“Es el primer conflicto bélico 100% atravesado por la tecnología”: cómo la ciberguerra y los drones cambiaron la estrategia militar

El especialista en ciberseguridad Gabriel Zurdo analizó cómo los ciberataques, la inteligencia artificial y los drones de bajo costo están redefiniendo los conflictos armados.
Por Brisa Bujakiewicz, publicado por Infobae

Visto en Youtube, vía Infobae

“Este el primer conflicto bélico atravesado 100% por la tecnología”, así lo afirmó Gabriel Zurdo, especialista en ciberseguridad, en Infobae en Vivo A las Nueve. La irrupción de la ciberguerra y la tecnología transformaron el escenario de seguridad internacional. En la actualidad, los ataques digitales y el uso de drones protagonizan la estrategia de países con capacidades tecnológicas avanzadas y recursos limitados. El fenómeno impacta tanto en Medio Oriente como en el resto del mundo.


miércoles, 4 de marzo de 2026

Impresionante operación hibrida contra Irán, algo que parece ficción pero es real

De Stuxnet a hoy: la guerra tecnológica contra Irán entró en una nueva y decisiva fase

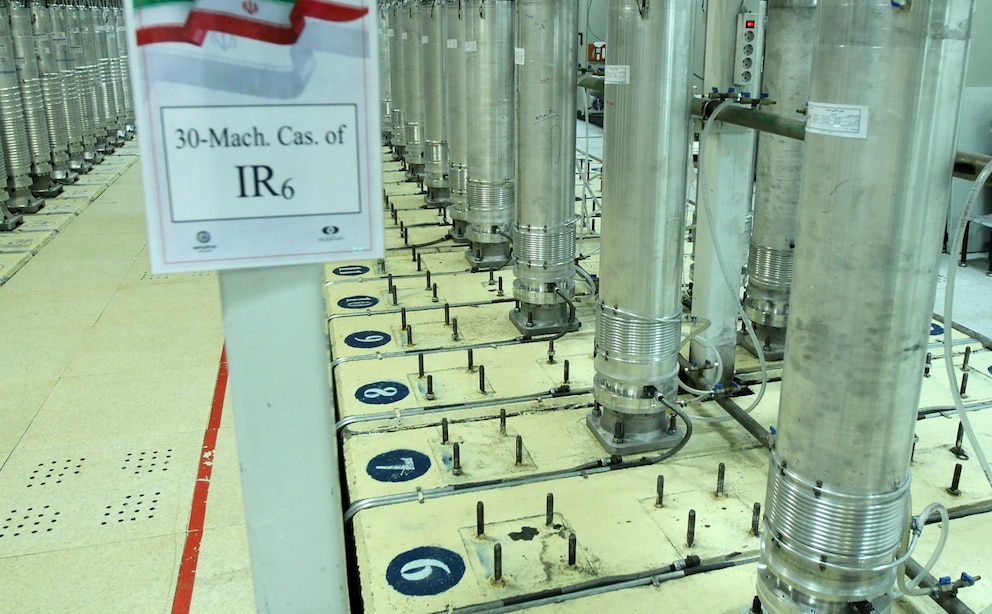
Lo que comenzó en 2010 con un virus que destruyó centrifugadoras en Natanz se convirtió el sábado en una operación híbrida sin precedentes que combinó bombardeos, guerra electrónica y ataques de denegación de servicio para dejar a Therán expuesto y aislado
Por Gabriel Zurdo*, publicado por Infobae

Centrifugadoras de uranio en la planta nuclear de Natanz, en Irán
Visto en Infobae
Estados Unidos e Israel lanzaron el sábado una ofensiva militar sin precedentes contra Irán, combinando bombardeos convencionales con una dimensión que hasta ahora había permanecido en las sombras: un apagón casi total de Internet. La conectividad iraní registró una abrupta caída llegando al 4% de los niveles normales, mientras ciberataques afectaban a medios, sitios de noticias y aplicaciones locales, incluida la agencia de noticias estatal IRNA. Como represalia, Irán lanzó una segunda ola de misiles balísticos contra Israel y las bases estadounidenses en los países del Golfo.

La operación no fue una sorpresa para quienes seguían de cerca la escalada digital entre ambos países. Irán venía ejecutando desde antes del ataque de Hamas del 7 de octubre campañas sostenidas de espionaje y sabotaje digital contra Israel que, según registros de inteligencia, se triplicaron con posterioridad. Esos ataques incluyeron malware destructivo y correos electrónicos con enlaces a sitios web falsos diseñados para robar credenciales de acceso y códigos de autenticación de dos factores, como parte de operaciones más amplias de recopilación de inteligencia y manipulación de la opinión pública.

sábado, 10 de enero de 2026

La IA en empresas: Eficiencia y Alto Riesgos

Empresas que adoptan la IA ganan eficiencia, pero también enfrentan altos riesgos de ciberataques

Deepfakes, fraudes automatizados y ataques silenciosos a modelos de IA obligan a las empresas a replantear sus estrategias de seguridad
Por Pedro Noriega, publicado por Infobae.

Visto en Infobae
La adopción acelerada de la inteligencia artificial en el mundo corporativo está generando un doble efecto: mientras las empresas logran automatizar procesos, mejorar su productividad y tomar decisiones más rápidas, también quedan expuestas a un nivel de riesgo digital sin precedentes.

Informes recientes del sector tecnológico advierten que el 97% de las compañías ya sufrió incidentes de seguridad vinculados al uso de IA, una cifra que confirma que el problema dejó de ser teórico y se convirtió en una amenaza concreta de cara a 2026.

Los datos surgen de análisis elaborados por actores clave del ecosistema tecnológico, entre ellos Akamai, Globant, PwC y Fortinet, que coinciden en que la inteligencia artificial ya no es solo una herramienta de eficiencia o defensa, sino también un nuevo vector de ataque que está siendo explotado de forma cada vez más sofisticada por ciberdelincuentes...


Post relacionado:


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

martes, 23 de diciembre de 2025

Argentina vulnerable II

Tal lo señalado en varias oportunidades en éste espacio con información publicada y hasta oficial, lamentablemente la ciberseguridad en Argentina es una materia pendiente. Múltiples organismos y entidades de la Nación y provincias han sido "vulnerados", desde el Senado de la Nación, pasando por Migraciones, el Renaper, el INTA, hasta grandes empresas como Mercado Libre, OSDE, Globant, y recientemente la Comisión Nacional de Valores (CNV) sufrieron ciberataques que les costaron daños múltiples, datos filtrados y un fuerte golpe a la reputación.

Imagen de Archivo
Recientemente se ha informado de
una enorme filtración de datos de ciudadanos argentinos, que habría conseguido información de organismos como ANSES, ARCA, Propiedad Automotor e importantes empresas de telefonía celular
y millones de direcciones de correo electrónico recopiladas para campañas de marketing.

Según opiniones especializadas, "el presunto delito, que podría ser el más grande de la historia de este tipo en el país".

"Se trataría de toda la base de la empresa Work Management, la sucesora de SudamericaData, compañía que usaban para investigar las fuerzas de seguridad y fue cerrada por orden de la justicia argentina en 2023" (Infobae).

El sitio especializado Daily Dark Web denunció el jueves 18/12 una supuesta filtración masiva de datos de ciudadanos argentinos en la dark web.
"Según indica la publicación de la dark web, que incluye 1 TB de información confidencial, es toda la base de datos de la empresa Work Management, nombre con el que comenzó a operar luego de que en 2023 su antecesora, SudamericaData, fuera cerrada por orden de la justicia argentina en el marco de la investigación sobre espionaje ilegal a jueces".

Recordemos que SudamericaData quedó bajo la lupa en noviembre de 2023, la causa terminó destapando una gran red de espionaje ilegal.

"Era una base que en su momento era consultada por las fuerzas de seguridad al momento de encarar investigaciones, pero no estaba inscripta en el Registro Nacional de Bases de Datos, que funcionaba bajo la órbita de la Dirección Nacional de Protección de Datos Personales de la Agencia de Acceso a la Información Pública" (Infobae).
En 2023, desde el Centro de Investigaciones del Ciberdelito de Alta Tecnología (CICAT), un equipo conformado por las cuatro fuerzas federales de seguridad para combatir este tipo de delito, han indicado que "Argentina fue el país con más ciberataques de Latinoamérica durante el primer trimestre de 2023 y advirtieron que en futuro próximo pueden ocurrir incidencias muy graves si no se toman medidas urgentes"

En ese momento advirtieron que "en los próximos cinco años todas las personas sufrirán un ciberataque".

Todo éste feo asunto deja claro que la reciente denuncia sobre la filtración de más de un terabyte de información personal en la dark web, vinculada a la firma Work Management (sucesora de la clausurada SudamericaData), marca un hito alarmante en la historia de la ciberseguridad en Argentina. Este incidente no es un hecho aislado, sino la culminación de una serie de vulnerabilidades que exponen una realidad innegable: el ciudadano argentino se encuentra en un estado de indefensión digital sistémica.

Puntos claves a considerar en el análisis de éste preocupante asunto, lamentablemente poco considerado por el ciudadano común:

viernes, 3 de octubre de 2025

Putin está librando una campaña de zona gris contra la OTAN

Vladimir Putin está poniendo a prueba a Occidente y su unidad

La OTAN debe resistir los esfuerzos de Rusia por corroerla desde dentro
Por The Economist, publicado en Infobae

Drones sobre Polonia; cazas MiG sobrevolando el espacio aéreo estonio; cables de telecomunicaciones dañados en las profundidades del mar Báltico; aeropuertos paralizados por ciberataques y cuadricópteros; misteriosas explosiones y asesinatos; enjambres de bots difundiendo propaganda para perturbar elecciones: nada de esto por sí solo constituye un casus belli, pero juntos se suman a algo nuevo y peligroso. Vladimir Putin está librando una campaña de zona gris contra la OTAN: un esfuerzo barato, negable y calibrado para desestabilizar a Europa, que evita cuidadosamente el conflicto abierto. “No estamos en guerra”, declaró esta semana el canciller alemán, Friedrich Merz. “Pero tampoco estamos en paz”.

cazas rusos MiG-29 y Su-30SM. Foto: REUTERS/Shamil Zhumatov
Visto en Infobae
El daño nunca ha sido grave, así que ¿qué sentido tiene? Putin sabe que no puede derrotar a la OTAN en una lucha directa, pero su objetivo, dada la magnitud de sus escritos y discursos, es más que simplemente ser una molestia. Intenta lograr tres cosas, y necesita fracasar en todas ellas.

En primer lugar, Putin pretende romper la unidad de la OTAN. Su objetivo es que los europeos duden unos de otros y, en particular, cuestionen el compromiso de Estados Unidos con la alianza que creó en 1949. Pretende sembrar la sospecha de que el Artículo 5, que trata un ataque contra uno como un ataque contra todos, no es fiable; y, finalmente, separar a Estados Unidos de Europa por completo. La OTAN, como ha afirmado Putin en repetidas ocasiones, está dedicada a desmembrar a Rusia; por lo tanto, debe ser destruida desde dentro.

A principios del siglo XX, Estados Unidos era más poderoso que todos sus enemigos y amigos juntos. Osama bin Laden inició la desintegración. Su ataque a las Torres Gemelas en 2001 indujo a Estados Unidos a extralimitarse en Afganistán e Irak, lo que provocó una reacción interna contra los compromisos internacionales. Los gobernantes chinos sueñan con una salida estadounidense similar del este de Asia. Por eso, Xi Jinping también utiliza incursiones en zonas grises para hacer sentir vulnerable a Taiwán y sembrar dudas sobre el compromiso de Estados Unidos con sus socios asiáticos. Con su despreocupación por el orden de seguridad que ha sustentado al mundo desde 1945, Donald Trump le está facilitando la tarea a Xi.

Lo mismo ocurre en Europa. La respuesta de Trump a la incursión de drones en Polonia fue afirmar que “podría haber sido un error”, a pesar de que se requería una muestra de solidaridad. No es difícil relacionar esas palabras con la violación del cielo estonio por tres MiG-31 diez días después. Trump debe reafirmar su compromiso con la acción militar en Europa si fuera necesario. Si el sabotaje y las violaciones del espacio aéreo se consideran rutina, la disuasión se convierte en un tema de debate, y una vez debatido, se debilita.

jueves, 31 de julio de 2025

El conflicto entre Irán e Israel que se desarrolla en el ciberespacio

Israel, Irán y la ciberguerra

Por Gabriel Zurdo, publicado por La Nación

El conflicto entre Irán e Israel se desenvolvió rápidamente por el ciberespacio, y una ciberguerra encubierta se desató silenciosamente, horas previas al lanzamiento de los ataques con armas convencionales por parte de Israel sobre Irán y a los bombardeos sobre instalaciones nucleares con el objetivo de neutralizar su capacidad atómica.

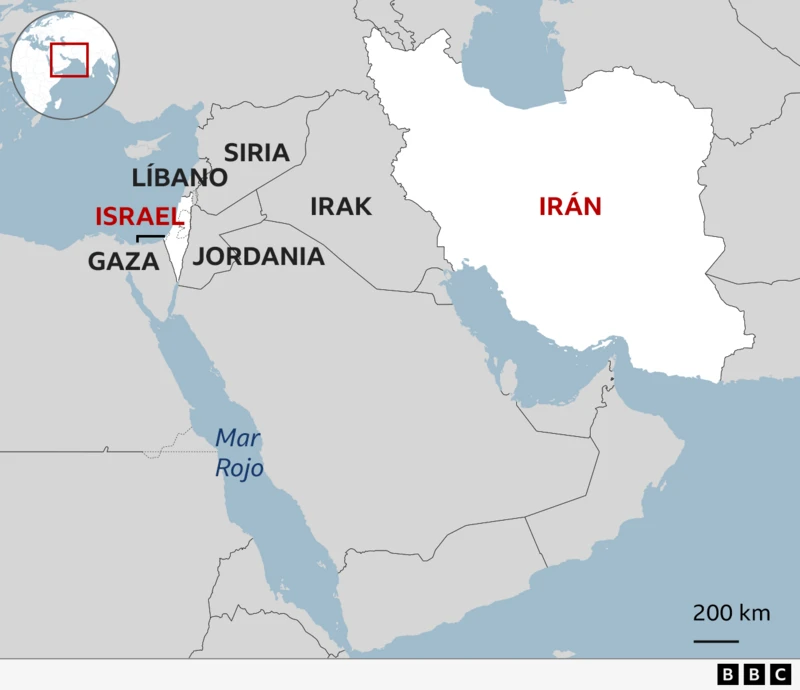
Imagen ilustrativa no pertenece al artículo de La Nación. Visto en BBC
Los grupos de hackers que atacan a Israel e Irán han estado activos desde 2025. Hasta la fecha, existen más de 170 grupos organizados de ciberterroristas que agreden a Israel y sus intereses, incluso a EE.UU. y aproximadamente unos 50 grupos identificados que lo hacen sobre Irán.

El 10 de junio de 2025, tres días antes de que las Fuerzas de Defensa de Israel lanzaran una ofensiva a gran escala contra docenas de instalaciones nucleares, bases militares e infraestructura clave en Irán, atacando a los altos mandos militares y responsables del desarrollo científico-nuclear Iraní, se registró un pico de ciberataques contra Irán. Estos ciberataques alcanzaron múltiples áreas clave, como los servicios de banca y financieros, los sectores de producción de medios de comunicación, internet y telecomunicaciones.


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

miércoles, 30 de julio de 2025

Advierten actividades de interferencia cibernética y desinformación que se sirve y afecta a la nube de Microsoft

El Reino Unido denunció que la inteligencia militar de Rusia está detrás de un nuevo virus para hackear la nube de Microsoft

Londres identificó una sofisticada herramienta de espionaje digital llamada “Authentic Antics”
Publicado por Infobae

El gobierno británico volvió a encender las alarmas sobre la actividad del espionaje ruso. Esta vez, lo hizo al atribuir formalmente una herramienta de ciberespionaje —recién identificada— al GRU, la temida inteligencia militar de Moscú.

Russian GRU logo. Visto en uk.news.yahoo.com
Se trata de un malware bautizado como AUTHENTIC ANTICS, que, según el Centro Nacional de Seguridad Cibernética (NCSC) del Reino Unido, fue utilizado por el grupo APT 28, también conocido como Fancy Bear, Forest Blizzard o Blue Delta en otros informes internacionales. Este grupo opera bajo la Unidad Militar 26165 del GRU, uno de los brazos más activos y sofisticados del aparato cibernético ruso.

La revelación vino acompañada de un paquete de sanciones contra tres unidades del GRU (las 26165, 29155 y 74455) y 18 agentes identificados. ¿El motivo? Actividades de interferencia cibernética y desinformación que, según Londres, tienen como objetivo apoyar los intereses militares y geopolíticos del Kremlin.

El malware en cuestión no es menor. Fue diseñado para mantenerse oculto dentro de sistemas que usan servicios en la nube de Microsoft, robando credenciales y tokens de autenticación. Lo que hace es mostrar, cada tanto, una falsa pantalla de inicio de sesión para que el usuario entregue sus datos sin darse cuenta. Luego, esos datos son enviados desde la misma casilla de correo de la víctima a cuentas secretas controladas por los atacantes. Todo, sin dejar rastros visibles en la carpeta de “Enviados”.

El gobierno británico volvió a encender las alarmas sobre la actividad del espionaje ruso. Esta vez, lo hizo al atribuir formalmente una herramienta de ciberespionaje —recién identificada— al GRU, la temida inteligencia militar de Moscú.

lunes, 28 de julio de 2025

Tres pasos clave para proteger la información personal en plataformas

Los secretos de una experta para fortalecer las contraseñas y evitar robo de información

Marian Sánchez ofrece tres pasos clave para proteger la información personal en plataformas como Google, Apple, Facebook e Instagram
Por EL TIEMPO (GDA), publicado por La Nación

Imagen ilustrativa. Visto en La Nación
L
a experta en tecnología Marian Sánchez compartió en redes sociales tres recomendaciones esenciales para proteger la información personal ante el creciente riesgo de ciberataques.

En su publicación de Instagram, Sánchez hace un llamado a los usuarios a “tomar medidas” inmediatas para reforzar sus contraseñas y evitar accesos no autorizados a sus cuentas.

“Después de la filtración de 16 billones de contraseñas, es más importante que nunca tomar medidas de seguridad”, afirmó Sánchez.

Tres medidas esenciales para protegerse, según la experta

Frente a este panorama, la experta recomienda adoptar tres acciones fundamentales para reforzar la seguridad digital...


___________________
NOTA: Las cookies de este sitio se usan para personalizar el contenido y los anuncios, para ofrecer funciones de medios sociales y para analizar el tráfico. Además, compartimos información sobre el uso que haga del sitio web con nuestros partners de medios sociales, de publicidad y de análisis web. Ver detalles.
IMPORTANTE: Todas las publicaciones son sin fines comerciales ni económicos. Todos los textos de mi autoría tienen ©todos los derechos reservados. Los contenidos en los link (vínculos) de las notas replicadas (reproducidas) y/o citadas son de exclusiva responsabilidad de sus autores. Éste blog ni su autor tienen responsabilidad alguna por contenidos ajenos.

miércoles, 25 de junio de 2025

Irán mantendría capacidades cibernéticas, una amenaza seria y plausible para Argentina

Según informó recientemente Forbes, EE.UU. e Israel deberían prepararse para ciberataques iraníes destructivos. Un ex-agente de inteligencia del ejército israelí advirtió sobre las capacidades cibernéticas de Irán, y señaló que a largo plazo, Irán podría recurrir a ciberataques.

Imagen de archivo
Según Sanaz Yashar, un ex oficial de inteligencia en Israel que huyó de Irán cuando era adolescente y ahora dirige una empresa emergente de ciberseguridad, el programa cibernético de Irán se extiende a través de tres agencias diferentes: el Cuerpo de la Guardia Revolucionaria Islámica (CGRI), el Ministerio de Inteligencia y el Ministerio de Defensa.

"Yashar espera que las unidades ofensivas cibernéticas de Irán respondan pronto con operaciones “rápidas y sucias”, que serán disruptivas pero no catastróficas. A largo plazo, “habrá inversión en capacidades cibernéticas destructivas” porque son “impactantes y negables”, agregó Yashar. El domingo, el DHS advirtió sobre un mayor riesgo de ciberataques, ya sea de grupos hacktivistas amigos de Irán o del propio régimen iraní" (Forbes).

Según los analistas, "se debate la magnitud de la amenaza digital que representa Irán". La fuente de CISA afirmó que Irán no se consideraba una ciberamenaza grave al nivel de China o Rusia. Otros expertos coinciden. John Hultquist, analista jefe del Grupo de Inteligencia de Amenazas de Google, escribió en LinkedIn el fin de semana que el principal objetivo de Irán en su ciberguerra es psicológico. "Existe un riesgo real y práctico para las empresas, pero es importante que no sobredimensionemos la amenaza y les demos la victoria que buscan".

Sin embargo existen opiniones que señalan que Irán ha consolidado sus capacidades cibernéticas ofensivas, convirtiéndolas en una herramienta de proyección de poder asimétrica y un pilar importante de su estrategia de seguridad nacional.

Con un historial de ataques disruptivos, espionaje a gran escala y sofisticadas campañas de desinformación, la República Islámica representa una amenaza tangible y persistente para Estados Unidos, Israel y sus aliados, una categoría en la que el actual gobierno de Argentina se ha posicionado de manera prominente.

viernes, 13 de junio de 2025

Irán e Israel, ventajas y desventajas comparativas

Cómo se comparan las capacidades militares de Irán e Israel

Publicado por BBC News Mundo *

Las tensiones históricas entre Israel e Irán llegaron a uno de sus puntos más críticos este viernes.

El F-35 es uno de los aviones más avanzados del mundo. Visto en BBC
Imagen de Getty Images
El ejército de Israel lanzó durante la madrugada múltiples ataques contra instalaciones nucleares y otros objetivos militares en Irán.

La operación provocó la muerte de Hossein Salami, comandante de la Guardia Revolucionaria Islámica y fue respondida por Teherán con el envío de 100 drones.

La ofensiva se da a horas de que, por primera vez en 20 años, la Junta de Gobernadores del Organismo Internacional de Energía Atómica (OIEA) declaró en una resolución que Irán incumple sus obligaciones de no proliferación de armas nucleares.

El organismo afirma que los "numerosos fracasos" de Irán en proporcionar respuestas completas sobre su material y actividades nucleares no declarados "constituyen un incumplimiento".

También expresó preocupación por las reservas iraníes de uranio enriquecido, que puede utilizarse para fabricar combustible para reactores, pero también armas nucleares.

Irán condenó la resolución por considerarla "política" y dijo que abriría una nueva instalación de enriquecimiento. Su gobierno insiste en que sus actividades nucleares son pacíficas y que nunca tratará de desarrollar o adquirir armas nucleares.

Israel considera que la perspectiva de un Irán con armas nucleares es una amenaza existencial y el primer ministro Benjamin Netanyahu lleva mucho tiempo defendiendo un enfoque militar en lugar de diplomático.

Durante años, ambos países han estado enfrentados indirectamente, a través del llamado "eje de la resistencia", conformado por los aliados históricos de Irán en Medio Oriente: el gobierno de Siria (que con la caída de Bashar al Assad ya no se considera un aliado), el grupo palestino Hamás, la milicia libanesa Hezbolá, los hutíes en Yemen, así como grupos armados chiitas en Irak.

Pero ante este nuevo escenario, ¿cómo se comparan las capacidades militares de ambos países?

¿Qué lado tiene la ventaja?

La BBC ha analizado esta cuestión utilizando las fuentes que se enumeran a continuación, aunque cada país puede tener una capacidad significativa que se mantiene en secreto.